

Aparentemente, os burlões ainda não começaram a escrever e-mails
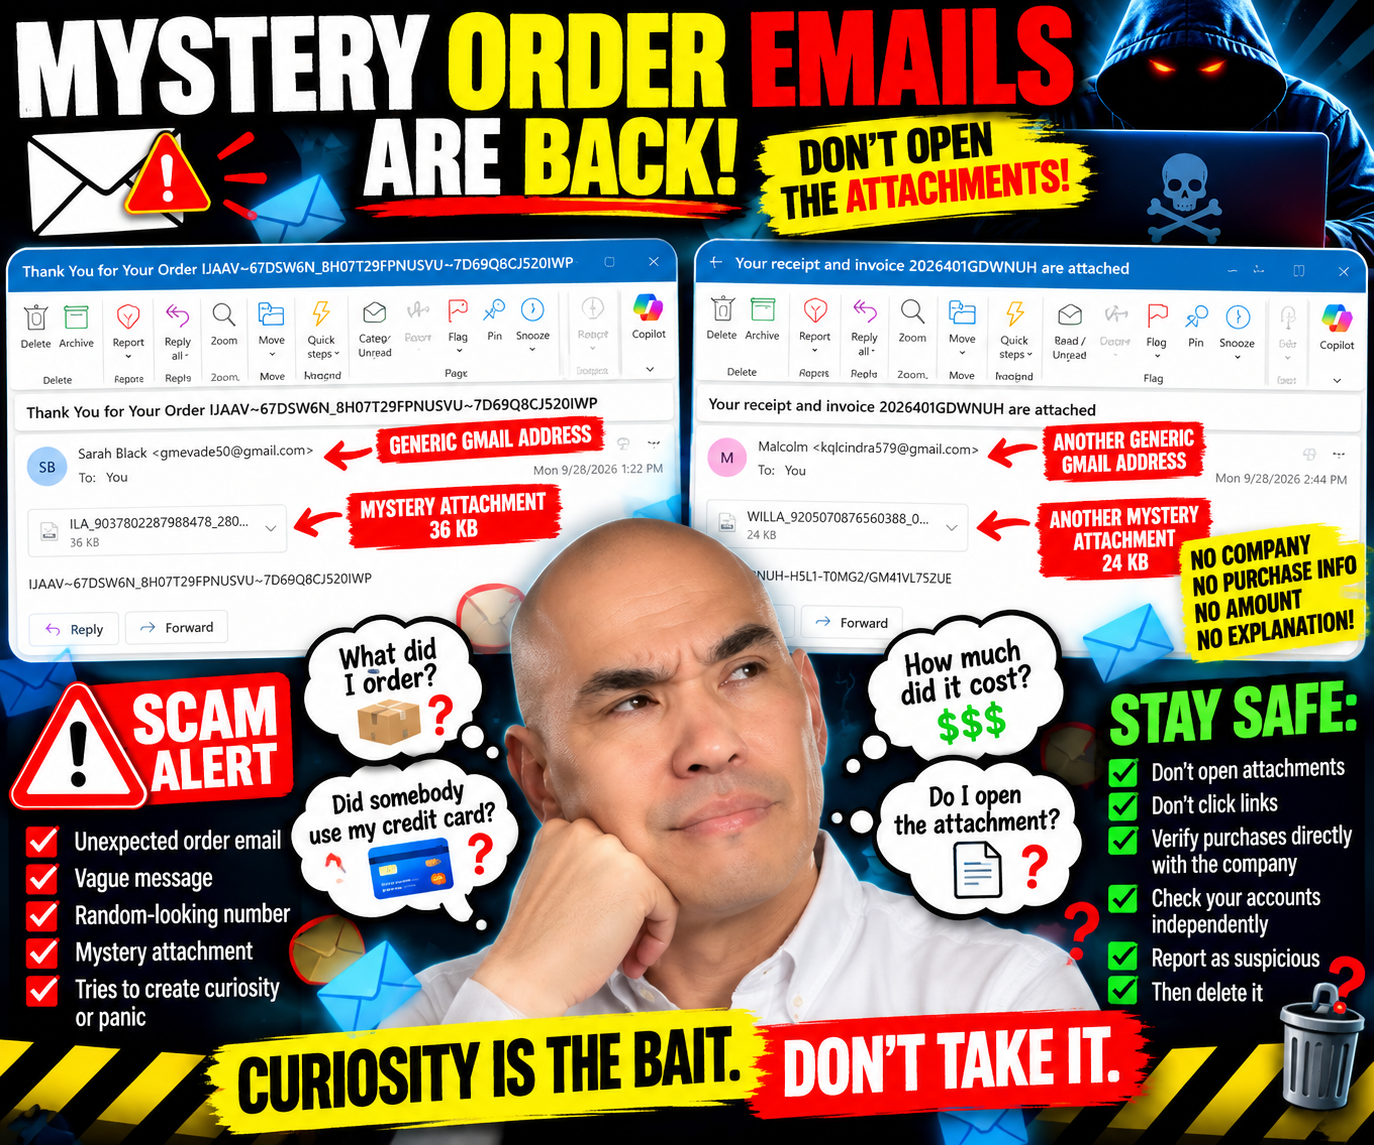
Quando já pensava que o departamento de e-mails de pedidos mistério tinha ficado sem ideias, apareceram mais dois.
Aparentemente, escrever um e-mail a sério ainda dá muito trabalho.
Sem apresentação da empresa. Sem explicação sobre o que supostamente comprei. Sem vendedor identificável. Sem valor em dólares. Sem detalhe útil do pedido.
Apenas um acessório misterioso e o equivalente digital de:
“Comprou alguma coisa. Confie em mim. Abra isto.”
Sim, vou tratar disso imediatamente.
Pedido Misterioso nº 1: Obrigado por… seja o que for que eu pedi
O primeiro e-mail chegou com este assunto bastante chamativo:
“Obrigado pelo seu pedido IJAAV~67DSW6N_8H07T29FPNUSVU~7D69Q8CJ520IWP”
Bom, isso certamente esclarece as coisas.
A mensagem veio de alguém chamada Sarah Black, usando um endereço do Gmail.
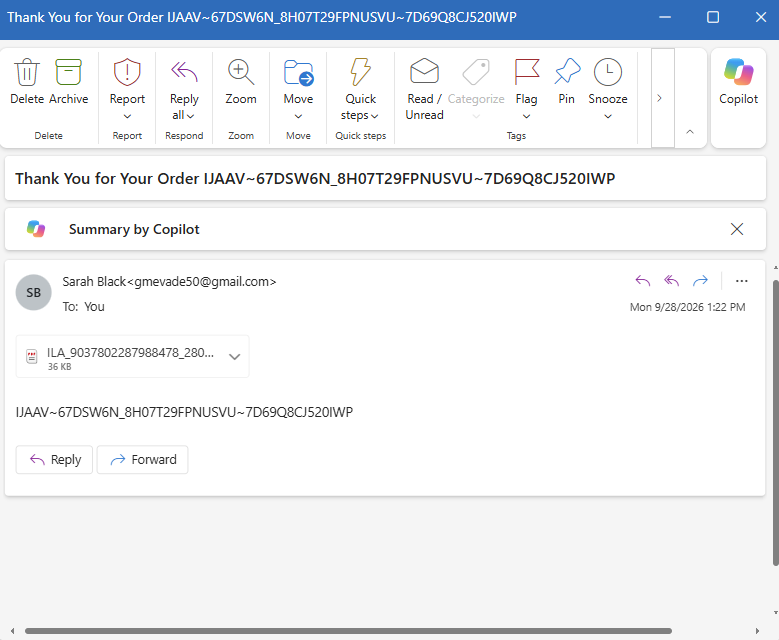
Dentro do e-mail?
Quase nada.
Existe outra longa coleção de letras e números e um anexo de 36 KB.
É isso.
Sem loja.
Nenhum produto.
Sem preço de compra.
Sem informação de cartão de crédito.
Sem morada de entrega.
Sem informação de atendimento ao cliente.
Nada explica o que é, de facto, esta suposta ordem.
Para ver o que comprei, preciso de abrir o anexo.
Não.
O pedido mistério nº 2 chega no dia seguinte
Depois chegou outro.
Desta vez, o tema foi:
“O seu recibo e fatura 2026401GDWNUH estão anexados.”
Agora sim, estamos a entrar em detalhes mais sofisticados.
Passamos de um misterioso "pedido" para um misterioso recibo E factura.
Esta mensagem veio de alguém chamado Malcolm, que também usava um endereço do Gmail.
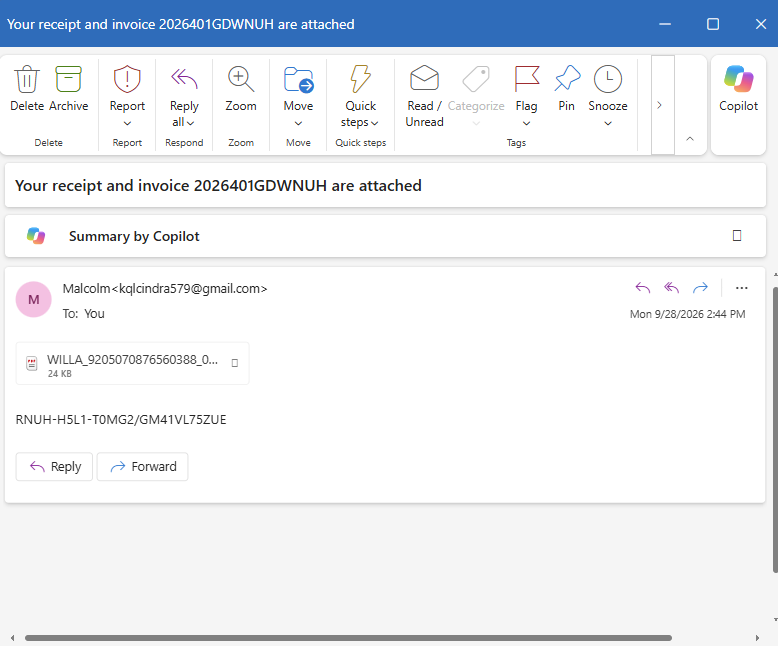
O corpo do e-mail contém outro código de aspeto aleatório:
RNUH-H5L1-I0MG2/GM41VL75ZUE
E, naturalmente, há um outro anexo — este tem 24 KB.
Mais uma vez, a mensagem não identifica uma empresa reconhecível.
Sem explicação sobre o que comprei.
Sem preço.
Sem informação de pagamento.
Sem descrição.
Apenas um anexo.
🚩 O anexo ainda é o e-mail
Já escrevi sobre isto antes, e aparentemente alguém por aí me quer fornecer exemplos adicionais.
Estas mensagens não estão realmente a tentar comunicar nada de útil.
O anexo é o e-mail.
Tudo à volta parece ter sido concebido para criar curiosidade ou preocupação suficiente para me fazer abri-lo.
Talvez a minha primeira reação seja:
O que é que eu pedi?
Depois:
Alguém usou o meu cartão de crédito?
Depois:
Quanto me cobraram?
E, por fim:
É melhor eu abrir essa fatura e informar-me.
É exatamente essa a reação que não quero ter.
Se não reconhecer uma compra, a minha primeira ação não será abrir um anexo misterioso de uma conta Gmail desconhecida.
Vou contactar diretamente o meu banco, operadora de cartão de crédito, loja onde comprei ou qualquer outro serviço legítimo que supostamente tenha processado a transação.
A curiosidade pode ser o engodo
Não abri nenhum dos anexos, por isso não sei o que está dentro deles.
Não posso afirmar que são malware sem os examinar.
E esse é realmente o ponto principal.
Não preciso de saber o que está lá dentro.
Nenhuma das mensagens me dá motivos para correr esse risco.
Se realmente fiz uma compra, posso verificá-la de forma independente.
Se houver alguma cobrança não autorizada, posso verificá-la junto da minha instituição financeira.
Se uma empresa legítima precisar de entrar em contacto comigo sobre um pedido, posso aceder diretamente ao website ou à aplicação dessa empresa, em vez de seguir as instruções contidas num e-mail não solicitado.
Abrir um ficheiro misterioso não me deveria custar dinheiro para descobrir se supostamente o gastei.
Dois e-mails, a mesma fórmula básica
Estas mensagens chegaram em dias consecutivos, vindas de diferentes endereços do Gmail com nomes diferentes, números de encomenda diferentes e anexos diferentes.
Mas repare na estrutura:
Notificação de compra inesperada → mensagem vaga → número aparentemente sem sentido → anexo → curiosidade.
É isso que me chama a atenção.
Não precisam que eu acredite no e-mail durante muito tempo.
Precisam que eu pense:
"Que raio comprei?"
…e clique.
Não deixe que o e-mail crie a emergência
Esta é mais uma lição que aprendi ao documentar estas mensagens.
Um e-mail suspeito não deveria criar um problema e depois ditar a forma como o investigo.
Se um e-mail me informar sobre um pedido que não reconheço, verificarei as minhas contas por conta própria.
Se aparecer uma mensagem a dizer que há uma cobrança do PayPal, acederei à minha conta do PayPal separadamente.
Se aparecer que houve uma transação com cartão de crédito, eu próprio verificarei o cartão.
Se aparecer que há uma encomenda da Amazon, eu próprio abrirei o site da Amazon.
Não preciso deste acessório misterioso.
Seja um bom vizinho
Estes e-mails podem parecer ridículos para alguém que já viu centenas deles.
Nem todos têm.
Outra pessoa pode ver "Obrigado pelo seu pedido" e entrar em pânico imediatamente.
Talvez estejam preocupados que alguém lhes tenha roubado o cartão de crédito.
Talvez estejam com medo de que centenas de dólares tenham simplesmente desaparecido da sua conta à ordem.
Talvez não se lembrem se fizeram algum pedido.
É aí que vale a pena dizer:
Não abra já o anexo. Vamos verificar a suposta compra de outra forma.
Ajude alguém a verificar a conta verdadeira.
Mostre-lhes como inspecionar o remetente.
Explique por que razão uma chamada inesperada merece cautela.
Denuncie mensagens suspeitas.
Em seguida, apague-os.
Porque, aparentemente, os burlões ainda não começaram a escrever e-mails.
Mas certamente não deixaram de enviar anexos.

Aparentemente, os burlões deixaram de enviar e-mails
Ultimamente, tenho escrito bastante sobre e-mails fraudulentos, recrutadores suspeitos, anexos misteriosos e pessoas que tentam desesperadamente convencer-me a clicar em algo.
Aparentemente, chegámos à fase minimalista dos golpes.
Porquê dar-se ao trabalho de elaborar uma fatura falsa complexa quando pode simplesmente enviar-me um anexo e esperar que eu faça o resto?
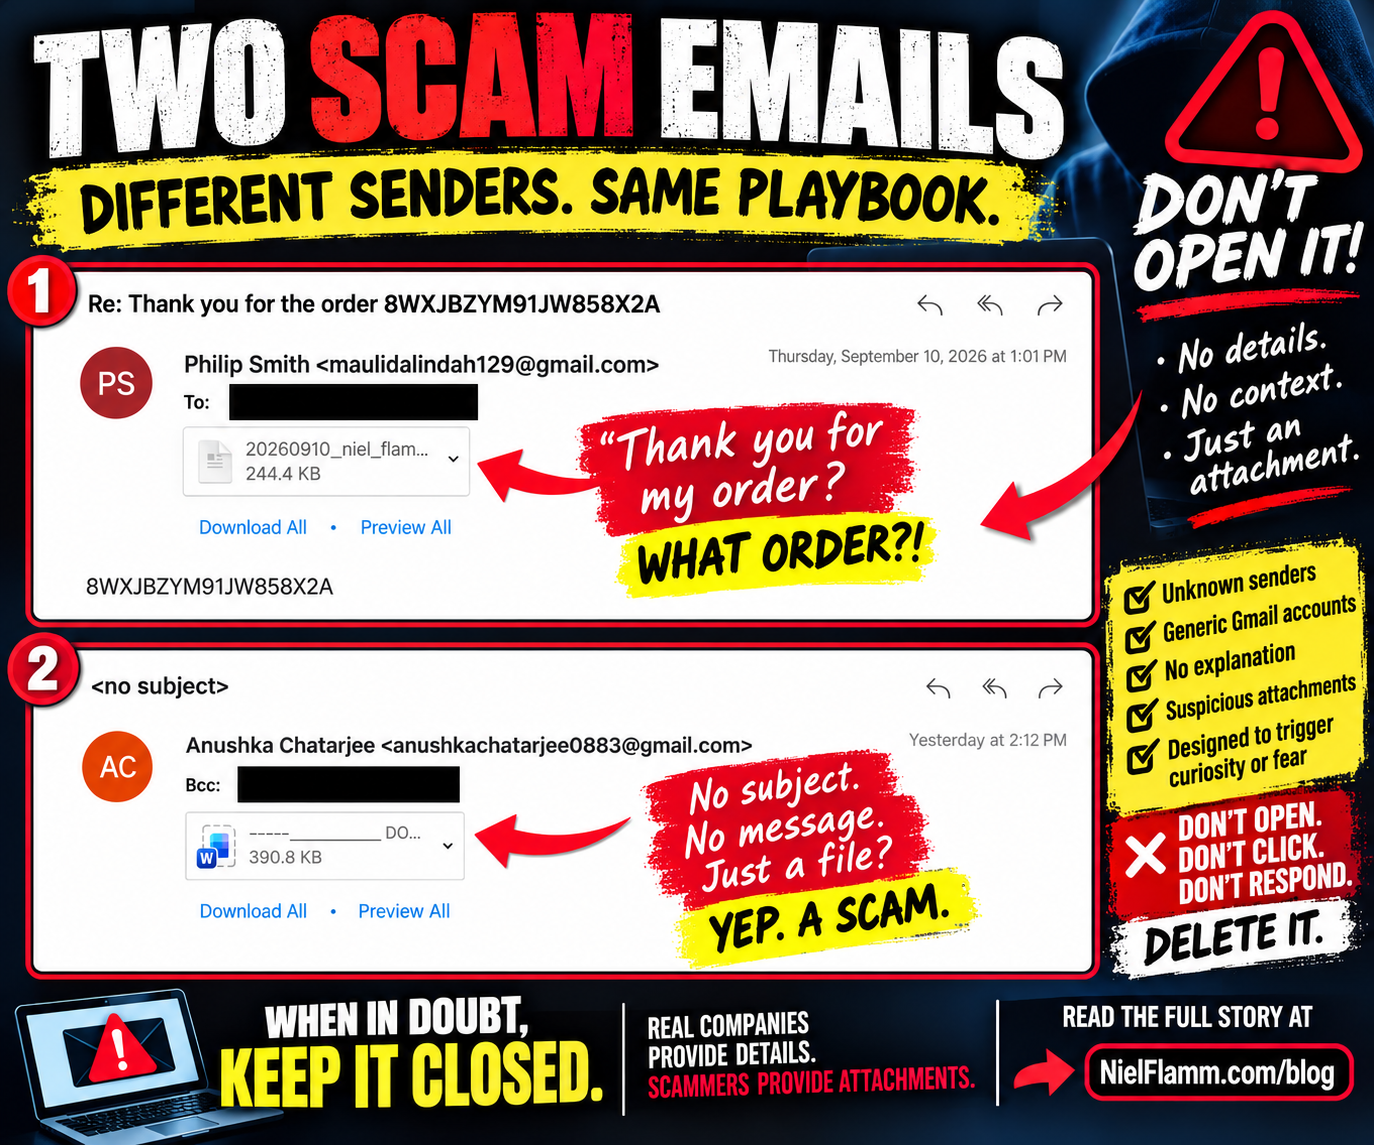
Nos últimos dias, recebi mais dois e-mails que seguem essencialmente a mesma estratégia: quase nenhuma informação, um anexo misterioso e a curiosidade como isco.
🚩 E-mail de fraude nº 1: Obrigado pelo pedido!
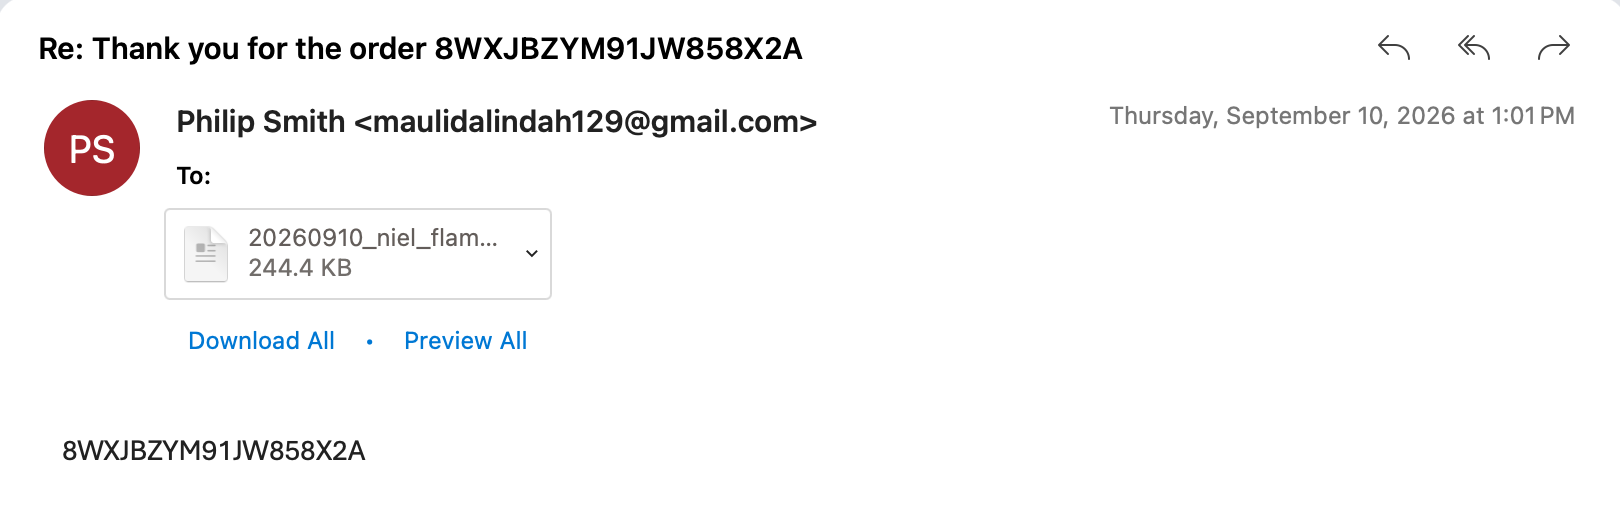
A primeira mensagem veio de alguém que se identificou como Philip Smith, usando um endereço do Gmail.
O assunto:
“Re: Obrigado pelo pedido 8WXJBZYM91JW858X2A”
Oh!
Obrigada pelo meu pedido!
Há apenas um pequeno problema.
Qual a ordem?
Não há nome de empresa.
Nenhum produto.
Sem preço.
Sem informação de envio.
Nenhum comerciante identificável.
O corpo do e-mail não contém essencialmente nada para além da mesma sequência misteriosa:
8WXJBZYM91JW858X2A
E depois há um apego.
Um ficheiro de 244,4 KB cujo nome começa por uma data e o meu nome.
Que gesto simpático!.
Incluir o nome de alguém no nome do ficheiro pode fazer com que o anexo pareça personalizado e legítimo.
Mas devo acreditar que fiz uma encomenda algures, não recebi nenhuma explicação sobre o que comprei e agora preciso de abrir um anexo sem explicação para descobrir o que aconteceu?
Não, obrigado.
🚩 E-mail de burla nº 2: Nem se deram ao trabalho de colocar um assunto
Assim, surgiu outra obra-prima.
Remetente:
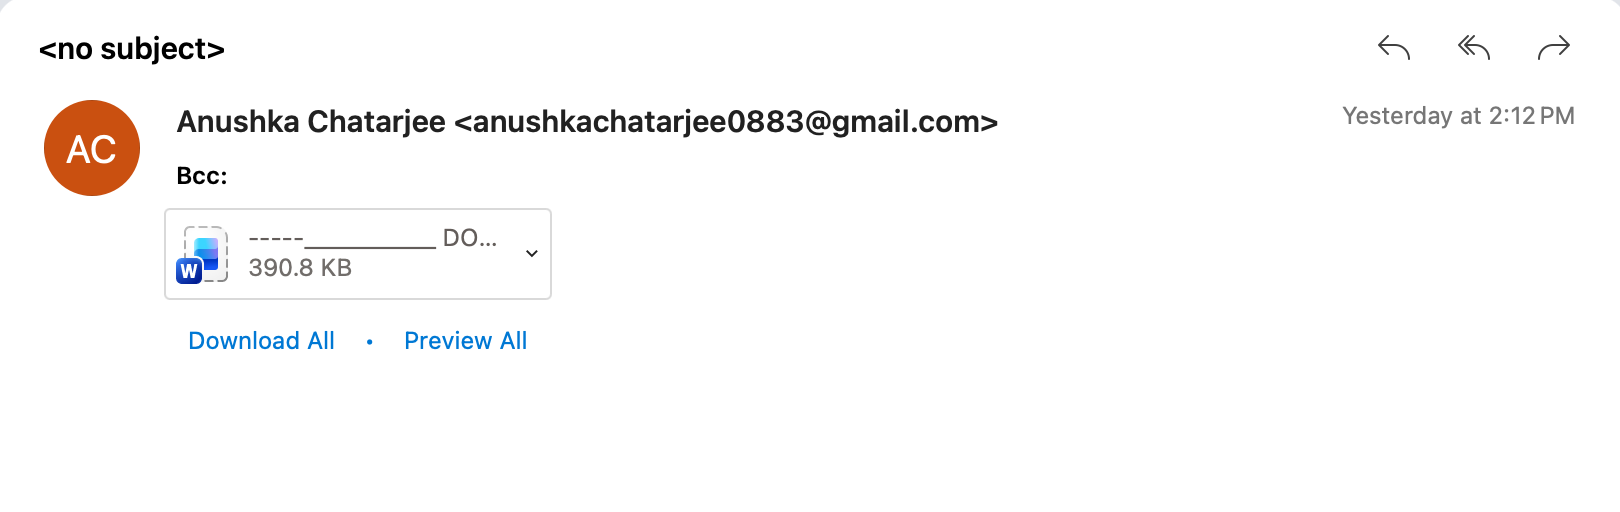
Anushka Chatarjee
Outra conta Gmail.
Assunto:
<no subject>
A mensagem foi enviada através do campo CCO (Cópia Oculta), o que sugere que posso ser apenas um dos vários destinatários que receberam a mesma mensagem.
E o que está no e-mail?
Nada de útil.
Mas, naturalmente, existe um anexo do Microsoft Word de 390,8 KB.
Assim, o terreno de jogo foi reduzido a:
Olá.
Na verdade, nem sequer disseram olá.
É basicamente isto:
Aqui está um documento Word. Abra-o.
Esta é toda a apresentação de vendas.
O anexo é o e-mail
É isto que as pessoas precisam de compreender sobre mensagens como estas.
A falta de informação não significa necessariamente um fracasso.
A curiosidade pode ser a técnica de engenharia social.
O primeiro e-mail deixa-me a pensar:
Será que encomendei alguma coisa por engano?
O meu cartão de crédito foi comprometido?
Quanto me cobraram?
O que é que comprei, afinal?
E onde devo procurar a resposta?
Dentro do anexo.
O segundo e-mail é ainda mais direto.
Não há história nenhuma. Apenas um misterioso documento Word.
O burlão não precisa necessariamente que eu acredite em nada ainda.
Só precisam que eu abra o ficheiro.
Porque é que eu não os abro
Não sei o que está dentro de nenhum dos anexos porque não os abri.
Isso é importante.
Não vou afirmar que estes ficheiros específicos contêm malware, links maliciosos ou software de roubo de credenciais sem os ter analisado.
Eu também não preciso.
Um anexo inesperado de uma conta desconhecida do Gmail, sem qualquer explicação legítima para a sua receção, já falhou o meu teste de confiança.
A pergunta mais segura não é:
"O que será que está lá dentro?"
Dele:
“Por que razão abriria isto?”
E, em ambos os casos, não consigo encontrar uma boa resposta.
O truque do pedido falso é particularmente inteligente
A abordagem do pedido falso acrescenta mais um ingrediente psicológico:
Medo.
Imagine que alguém recebe o primeiro e-mail e pensa:
Eu não pedi nada!
É exatamente neste momento que o pensamento racional pode ser substituído pela urgência.
Querem descobrir se alguém usou o seu cartão de crédito.
Querem saber quanto foi cobrado.
Querem cancelar a transação.
Depois abrem o anexo.
Por este motivo, se receber uma confirmação de compra suspeita, não utilize o anexo mistério para a investigar.
Verifique o seu cartão de crédito ou conta bancária por conta própria.
Aceda à sua conta na Amazon, Walmart, PayPal ou qualquer outra empresa que tenha alegadamente processado a compra, entrando diretamente no serviço — e não através de links ou anexos fornecidos na mensagem suspeita.
Se não houver transação, não há nada a cancelar.
De “Consultório de Farmácia” para Isto
Há dias, recebi outro e-mail com o assunto “Gabinete da Farmácia”.
Esta também continha acessórios misteriosos praticamente sem explicação.
Recebi agora uma confirmação de encomenda misteriosa e um e-mail completamente em branco contendo um documento Word.
Parece haver um padrão a desenvolver-se:
Os burlões querem que eu forneça a curiosidade.
Desculpa.
Acabei de sair.
A minha nova política de apego é bastante simples
Remetente desconhecido?
Apego inesperado?
Nenhuma explicação?
Conta genérica do Gmail?
Urgência falsa?
Compra misteriosa?
Não vou abrir.
Se alguém precisar mesmo que eu reveja um documento, essa pessoa pode identificar-se, explicar o que está a enviar e dar-me um motivo para esperar recebê-lo.
Até lá, o seu misterioso documento Word de 390,8 KB pode permanecer um mistério para sempre.
Por vezes, o clique mais seguro é aquele que nunca se dá.
Acompanhe o NielFlamm.com/blog para mais fraudes, e-mails suspeitos, recrutadores duvidosos e as formas cada vez mais criativas como os estranhos na Internet tentam fazer-me clicar em coisas.

Farmácia? Claro. Deixe-me abrir estes anexos misteriosos…
Mais um dia, mais um e-mail aparentemente na esperança de que a curiosidade se sobreponha ao bom senso.
Esta chegou com um assunto que soava maravilhosamente oficial:
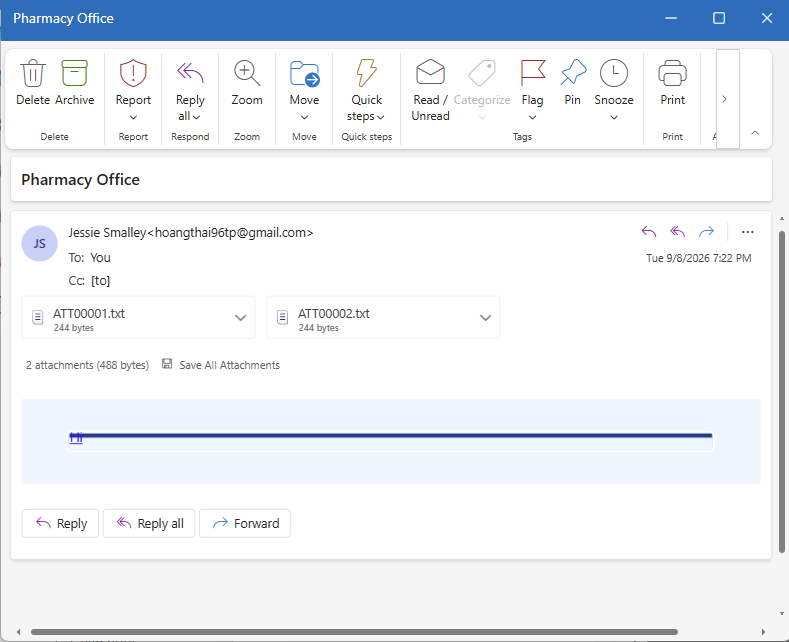
“Consultório de Farmácia”
Ah, muito bem. O consultório da farmácia!
Qual farmácia?
Qual o consultório?
Por que razão estão a entrar em contacto comigo?
Aparentemente, são pormenores menores.
A remetente identifica-se como “Jessie Smalley”, mas o endereço de e-mail apresentado junto ao nome é uma conta de Gmail de aspeto aleatório:
hoangthai96tp@gmail.com
Nada grita " correspondência oficial de farmácia" como isto.
Mas a melhor parte?
Essencialmente, não existe qualquer mensagem.
Não:
“Olá, Niel.”
Não:
“Estamos a entrar em contacto consigo a respeito da sua receita médica.”
Sem explicação sobre quem são, porque estão a entrar em contacto comigo ou o que devo fazer.
Em vez disso, recebo dois anexos:
ATT00001.txt
ATT00002.txt
Cada um tem apenas 244 bytes.
E lá estão eles, praticamente a sussurrar:
Vamos lá, Niel. Abra-nos.
Provavelmente somos importantes.
Talvez algum de nós tenha informações sobre a sua extensão de garantia automóvel.
Boa tentativa.
O acessório é o isco
Este é um dos truques mais simples no arsenal dos burlões.
Não têm necessariamente de escrever uma história elaborada se conseguirem despertar a sua curiosidade o suficiente para que interaja com o objeto.
O tema vago cria a dose certa de incerteza.
Farmácia?
A minha farmácia enviou alguma coisa?
Existe algum problema com a receita médica?
Isso tem a ver com seguros?
Devo dinheiro?
E é exatamente por isso que não abri os anexos.
Não conheço o remetente. Não estava à espera do e-mail. O endereço do remetente não corresponde a nenhuma farmácia e o e-mail não fornece qualquer contexto sobre os anexos.
Isto não é motivo para investigar os ficheiros.
Isto é motivo para investigar o e-mail.
Parabéns, falhou o teste de confiança
Se a minha farmácia precisar de mim, presumo que tem várias formas melhores de comunicar do que:
FARMÁCIA
Dois ficheiros misteriosos anexados.
Boa sorte.
Mesmo que um anexo inesperado pareça inofensivo — seja um ficheiro TXT, PDF, documento Word, ficheiro ZIP ou qualquer outra coisa — não o abrirei só porque alguém o entregou com sucesso na minha caixa de entrada.
E os burlões nem sempre precisam do anexo em si para infetar um computador imediatamente. Um anexo ou documento pode também fazer parte de uma cadeia maior de engenharia social destinada a direcionar alguém para um site malicioso, solicitar credenciais, fornecer instruções para contactar alguém ou levar a conversa para outro lugar.
O objetivo é simples:
Motivar-te a dar o próximo passo.
A curiosidade não é uma estratégia de segurança
Estes ficheiros em particular podem não conter nada malicioso.
Não vou abri-los para descobrir.
Essa é uma distinção importante.
Não preciso de provar que algo é malicioso para decidir que não devo interagir com isso. Um e-mail não solicitado, sem mensagem relevante, de remetente desconhecido e com dois anexos misteriosos não me dá absolutamente nenhuma razão para confiar nele.
Se receber alguma mensagem supostamente da sua farmácia, banco, empregador, seguradora, serviço de entregas ou outra organização que utilize, não confie nas informações de contacto convenientemente fornecidas pela mensagem suspeita.
Por favor, visite o site ou a aplicação da organização, ou contacte-os através de um número que já sabe ser legítimo.
Burloneiros, vocês podem fazer melhor
Já tivemos falsos recrutadores.
Oportunidades de emprego falsas.
Argumentos de serviço de carreira disfarçados de recrutamento.
E agora, aparentemente, cheguei ao misterioso capítulo do anexo da farmácia nesta aventura.
Faça pelo menos um pouco de esforço.
Por favor, diga-me quando é que a minha receita para o medicamento de unicórnio estiver pronta.
Diga-me que a Walgreens encheu acidentalmente 700 galões de xarope para a tosse em meu nome.
Dê-me alguma coisa.
Em vez disso, recebi dois pequenos ficheiros de texto e a expectativa de que a curiosidade fizesse o resto.
Não aconteceu.
Apagar. Denunciar. Seguir em frente.
E, mais importante ainda:
Não abra anexos misteriosos só porque alguém teve a esperteza de colocar "Gabinete da Farmácia" na linha de assunto.
Acompanhe NielFlamm.com/blog para mais fraudes, aventuras suspeitas de recrutamento e outros exemplos de pessoas na internet a tentarem desesperadamente fazer-me clicar em coisas que não devia.