
Mais um dia, mais uma oferta gratuita: pelos vistos, os Correios querem dar-me um carrinho
A minha caixa de entrada fez isso de novo.
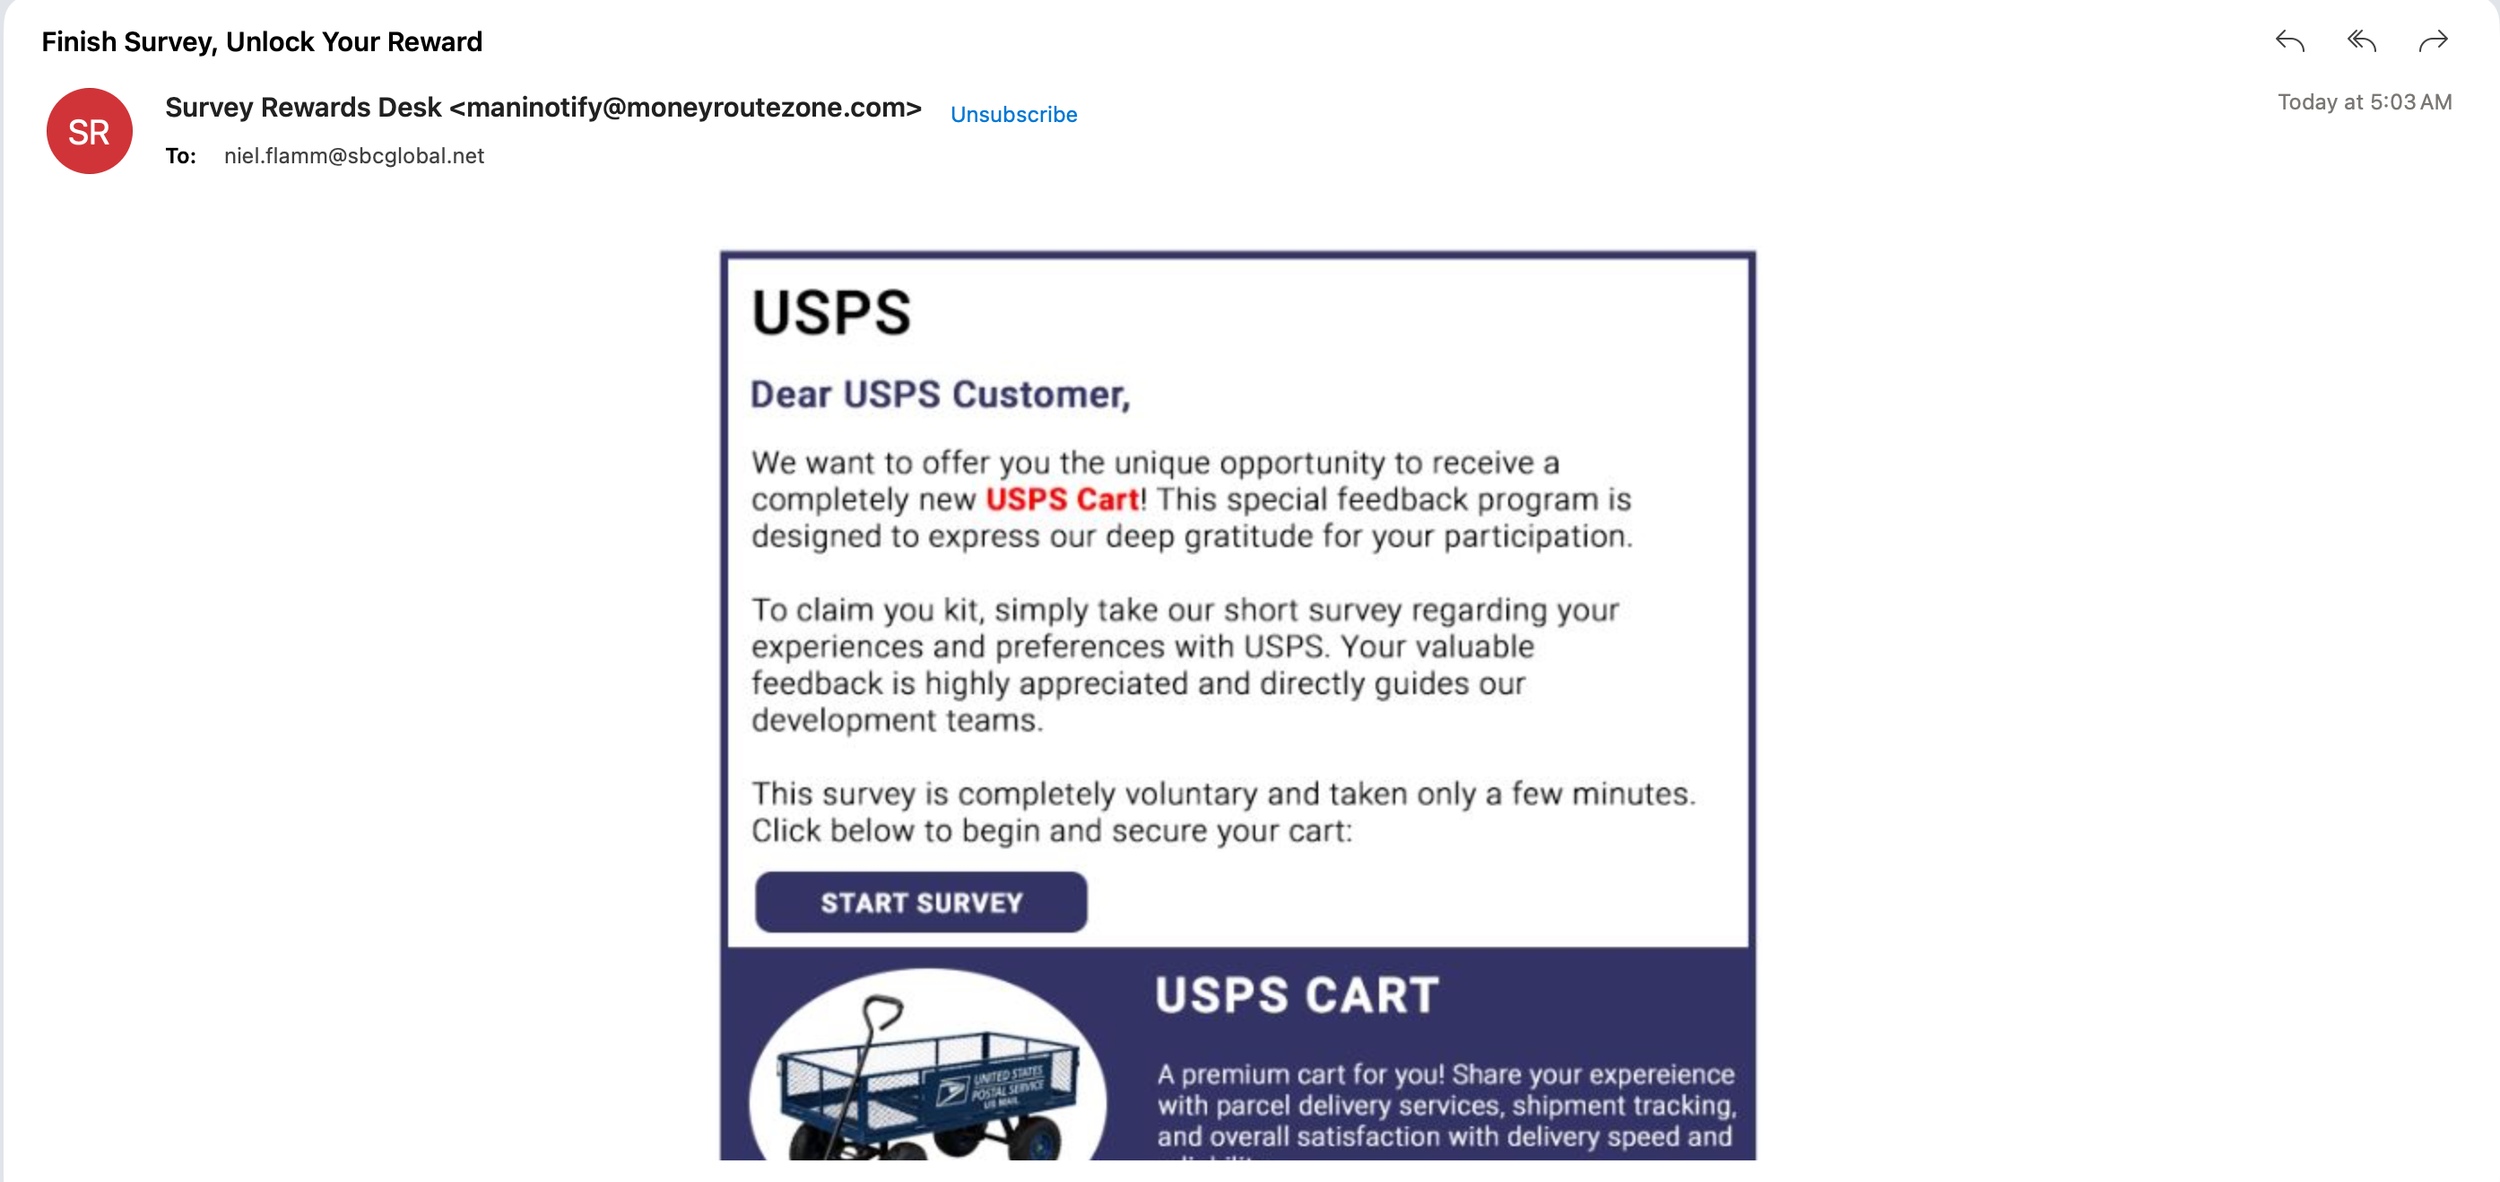
Desta vez, fui aparentemente selecionado para uma oportunidade especial: um carrinho novinho em folha dos Correios dos EUA (USPS) em troca de responder a um breve inquérito.
Um carrinho grátis! Do Serviço Postal dos Estados Unidos!
Só posso presumir que este é o início da minha ascensão à grandeza nos correios. Talvez a minha próxima promoção envolva entregar correio, conduzir um camião ou tornar-me Diretor-Geral dos Correios.
Há apenas um pequeno problema: suspeito fortemente que este e-mail é uma fraude.
O e-mail que pretende a minha opinião
A mensagem chegou com o seguinte assunto:
“Conclua a pesquisa e desbloqueie a sua recompensa”
A mensagem partiu de um remetente que se identifica como “Survey Rewards Desk”, utilizando o endereço de e-mail maninotify@moneyroutezone.com.
Dentro da embalagem, há uma mensagem formatada para parecer uma promoção dos Correios dos EUA (USPS). Ela trata-me como "Caro Cliente USPS" e oferece um suposto novo carrinho dos Correios em troca do preenchimento de um inquérito sobre a minha experiência com o serviço postal.
O e-mail inclui ainda um botão "INICIAR PESQUISA".
Aparentemente, as minhas opiniões sobre o seguimento de encomendas e a velocidade de entrega são tão valiosas que mereço um carrinho postal premium.
Fiquei comovido(a).
Mas antes de me começar a imaginar a passear pelo bairro com o meu novo equipamento postal, vamos ver o que esta mensagem realmente me quer dizer.
Os sinais de alerta estão a chegar mais depressa do que a correspondência
1. O endereço de e-mail do remetente não corresponde ao do USPS.
A mensagem utiliza moneyroutezone.com, que não é um domínio oficial da USPS. O nome de visualização do remetente pode parecer convincente, mas os nomes de visualização são fáceis de inventar.
Isto por si só não prova quem enviou o e-mail, mas é um motivo importante para sermos cautelosos.
2.º A saudação é genérica.
“Caro Cliente USPS” não é uma mensagem personalizada. Não identifica uma transação específica, uma entrega ou um programa legítimo do USPS.
Os burlões enviam frequentemente mensagens a um grande número de pessoas, na esperança de que um número suficiente delas morda o isco.
3.º O brinde gratuito foi criado para me fazer clicar.
A oferta afirma que posso receber um novo carrinho dos Correios dos EUA (USPS Cart) respondendo a algumas perguntas. A mensagem descreve o inquérito como voluntário e diz que levará apenas alguns minutos.
Esta é uma fórmula conhecida: ofereça algo apelativo, faça com que a tarefa pareça fácil e incentive o destinatário a clicar num botão.
O que acontece depois de clicar? A captura de ecrã não nos diz. Pode levar a uma página de phishing, a um pedido de informações pessoais, a um inquérito para recolha de dados ou a outra oferta enganosa. Não consigo confirmar o destino ou as intenções do remetente apenas com base na captura de ecrã.
4.º A marca não estabelece legitimidade.
A mensagem utiliza o nome USPS e a imagem de um carrinho de correio para dar um aspeto oficial à oferta.
Mas incluir o nome de uma organização reconhecida num e-mail não significa que essa organização o tenha enviado.
5.º O remetente quer que eu tome uma atitude.
O grande botão “INICIAR PESQUISA” é o elemento central do e-mail. É aí que o remetente quer a minha atenção.
Não vou clicar só para saber se o carrinho prometido existe.
Afinal, o que é um carrinho USPS?
O e-mail descreve a recompensa como um "carrinho premium" e menciona a entrega da encomenda, o seguimento da expedição e a satisfação geral com a rapidez de entrega.
Talvez a imagem tenha a intenção de tornar a recompensa tangível e entusiasmante. Mas a oferta levanta uma questão bastante óbvia: porque é que o USPS distribuiria equipamento a destinatários aleatórios de e-mails em troca de alguns minutos para responder a um inquérito?
Não posso descartar todas as possíveis promoções legítimas com base numa captura de ecrã. No entanto, esta mensagem não fornece qualquer evidência convincente de que a oferta seja uma promoção oficial do USPS.
Se o USPS estiver realmente a realizar um inquérito ou a oferecer uma recompensa, eu deveria ser capaz de verificar isso de forma independente através do site oficial do USPS ou de um canal de apoio ao cliente de confiança.
Não preciso de usar o link neste e-mail para saber.
O que vou fazer
Vou deixar esse botão de pesquisa como está.
Eis a minha abordagem quando recebo um e-mail a oferecer um presente de uma empresa conhecida:
Não clique em links ou botões em mensagens inesperadas.
Não abra anexos inesperados.
Verifique o endereço de e-mail real do remetente, e não apenas o nome de utilizador.
Visite o site oficial da empresa de forma independente para verificar a oferta.
Nunca forneça palavras-passe, dados de pagamento ou informações pessoais confidenciais para reclamar uma recompensa não verificada.
Denuncie mensagens suspeitas através do canal oficial apropriado e apague-as.
E não, não vou responder ao remetente para perguntar onde está o meu carrinho.
Suspeito que esta conversa seria tão produtiva como pedir a um e-mail suspeito que se verificasse.
A minha caixa de entrada acha que sou muito especial
Entre prémios surpresa, ofertas de empréstimos suspeitas, oportunidades de emprego inacreditáveis e recompensas mistério, a minha caixa de correio parece convencida de que sou alguém de extraordinária importância.
Hoje, aparentemente, estou apenas a uma breve pesquisa de me tornar o orgulhoso proprietário de um carrinho dos Correios dos EUA (USPS Cart).
Amanhã, quem sabe? Talvez os correios me ofereçam um serviço de triagem gratuito.
Vou tentar não me deixar levar.
A questão não é que toda a pesquisa ou oferta promocional seja fraudulenta. É que uma recompensa inesperada, uma marca familiar e um botão em destaque não provam que uma oferta seja legítima.
Os burlões sabem que as coisas grátis chamam a nossa atenção. Também sabem que as pessoas são mais propensas a clicar quando uma mensagem parece vir de uma empresa que reconhecem.
Portanto, antes de responder a um inquérito, reclamar um prémio ou fornecer informações pessoais, pare e verifique.
Quanto a mim, continuarei a receber as minhas correspondências da forma tradicional.
Pela caixa de correio — não por um e-mail suspeito que promete equipamento postal gratuito.
Já recebeu um e-mail semelhante com um "brinde" ou recompensa por pesquisa? Envie as suas capturas de ecrã e relatos de experiência para niel@nielflamm.com. Remova informações pessoais, detalhes da conta e outros dados confidenciais antes de enviar.
Vamos comparar as nossas experiências e ajudar outras pessoas a reconhecer os sinais de alerta.
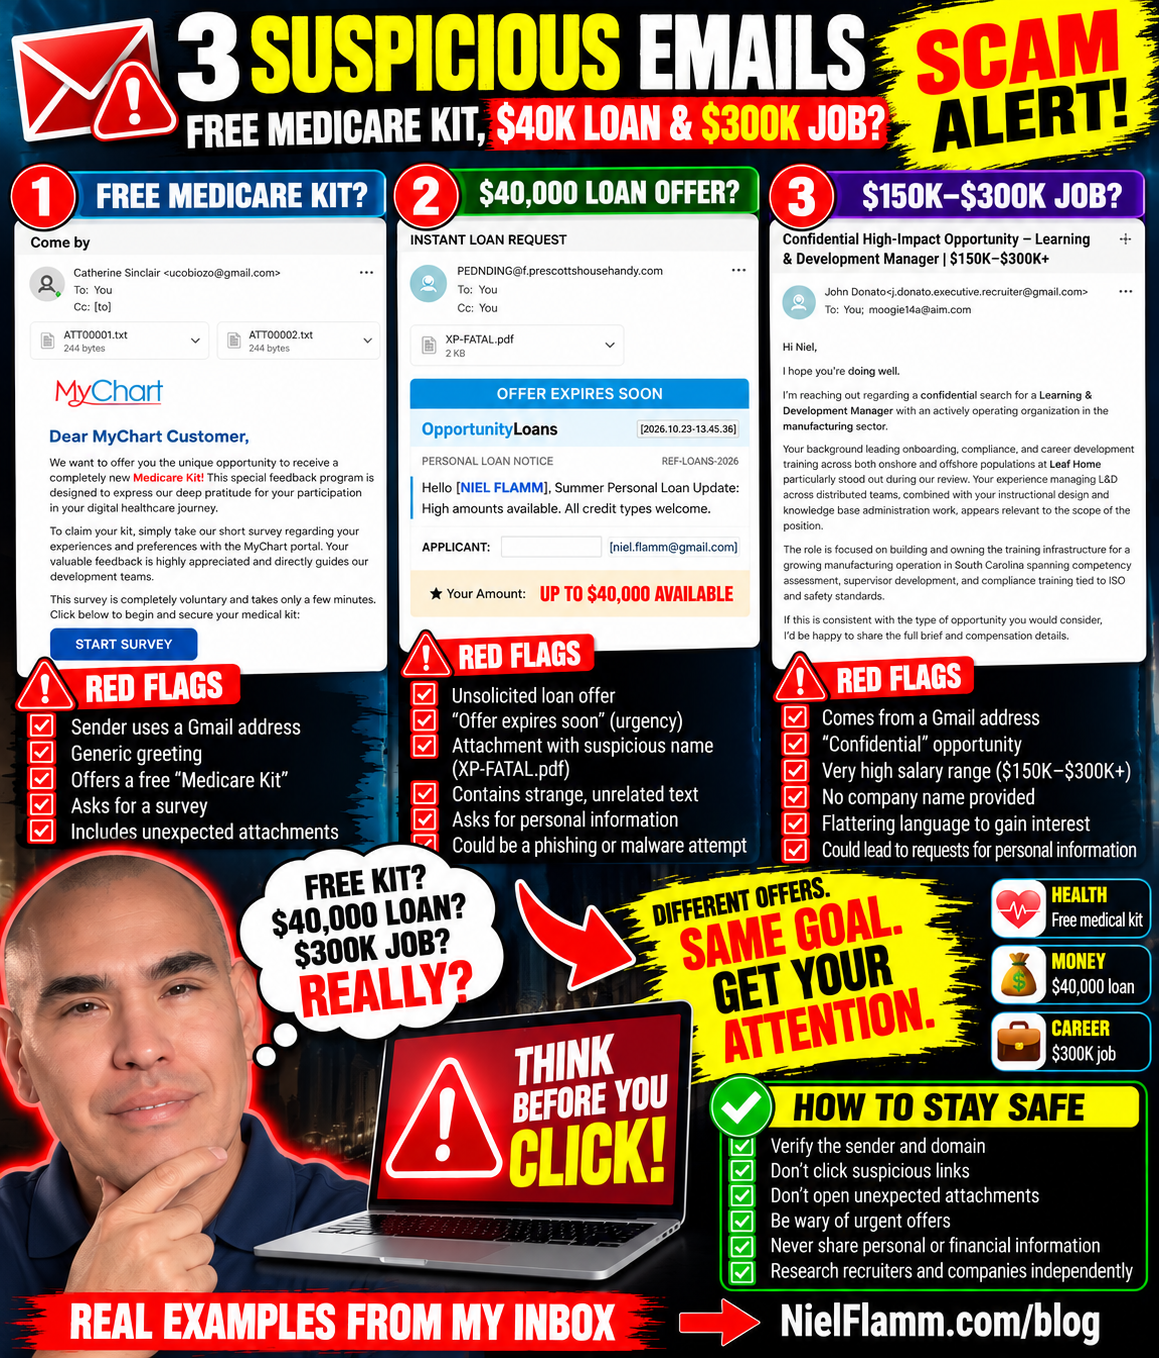
Três e-mails, três sinais de alerta: kits médicos gratuitos, empréstimos de 40.000 dólares e um emprego de 300.000 dólares?
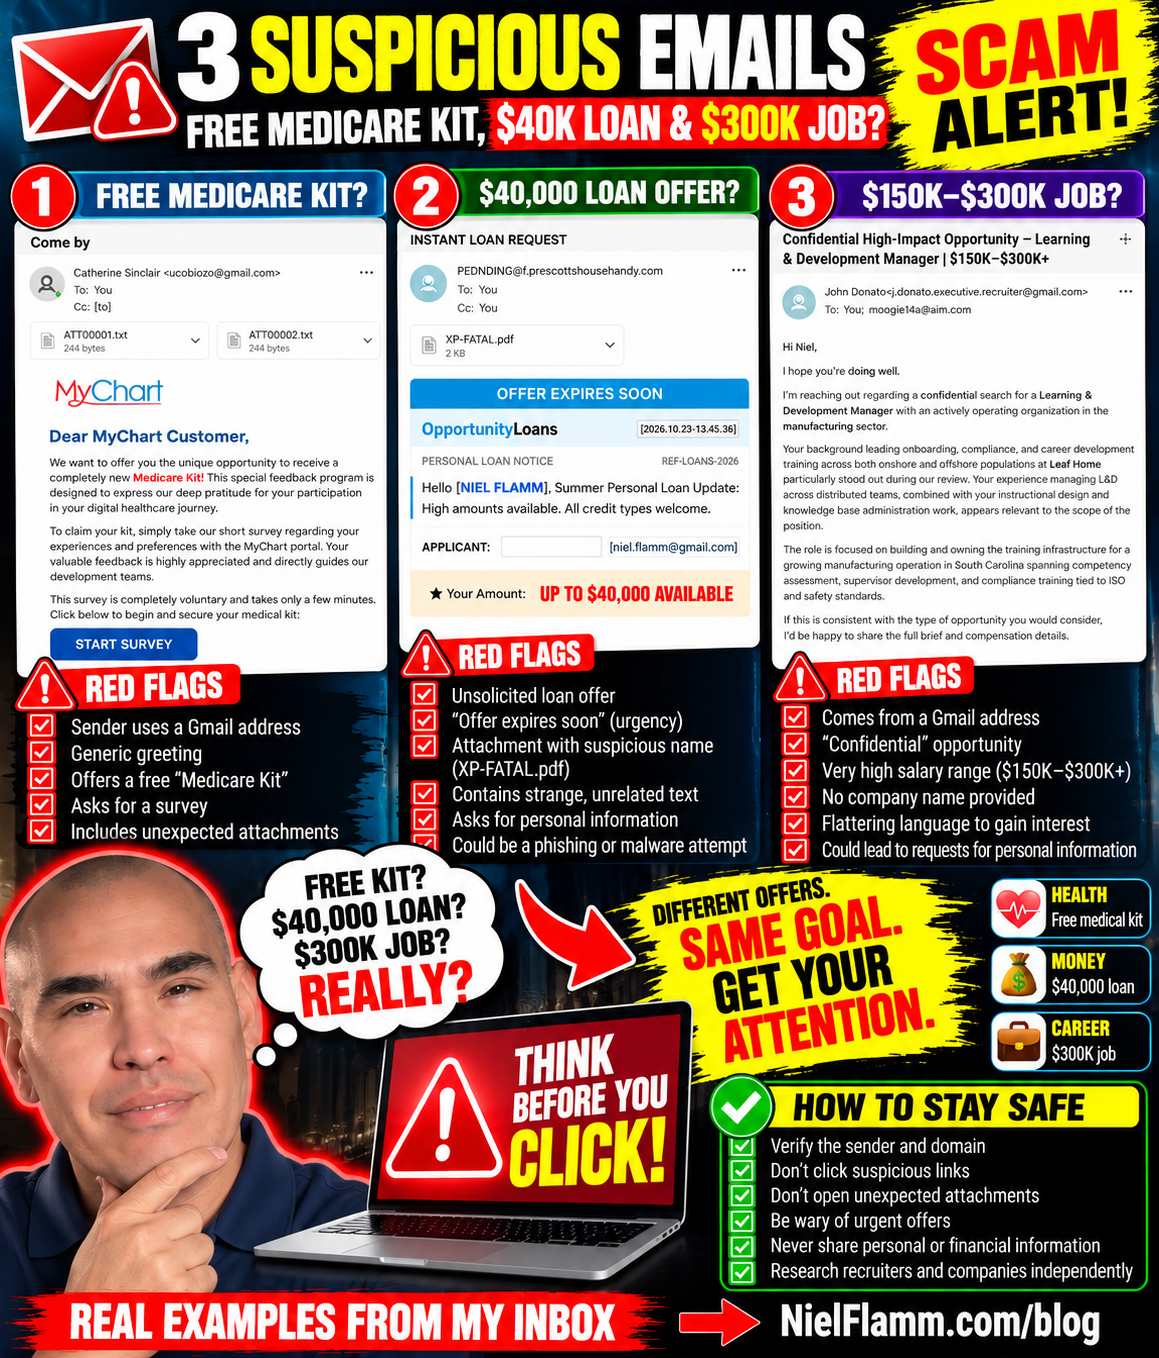
A minha caixa de entrada está agitada novamente. Aparentemente, a internet acha que ou tenho direito a um kit médico gratuito, ou preciso desesperadamente de um empréstimo pessoal de 40 mil dólares, ou sou o candidato perfeito para um emprego de 300 mil dólares na área da Formação e Desenvolvimento.
É bom ser tão popular.
Um problema: estes e-mails levantam algumas questões sérias.
Vamos dar uma vista de olhos a três mensagens que chegaram à minha caixa de correio nos dias 22 e 23 de outubro de 2026.
1.Um kit Medicare gratuito da “MyChart”?
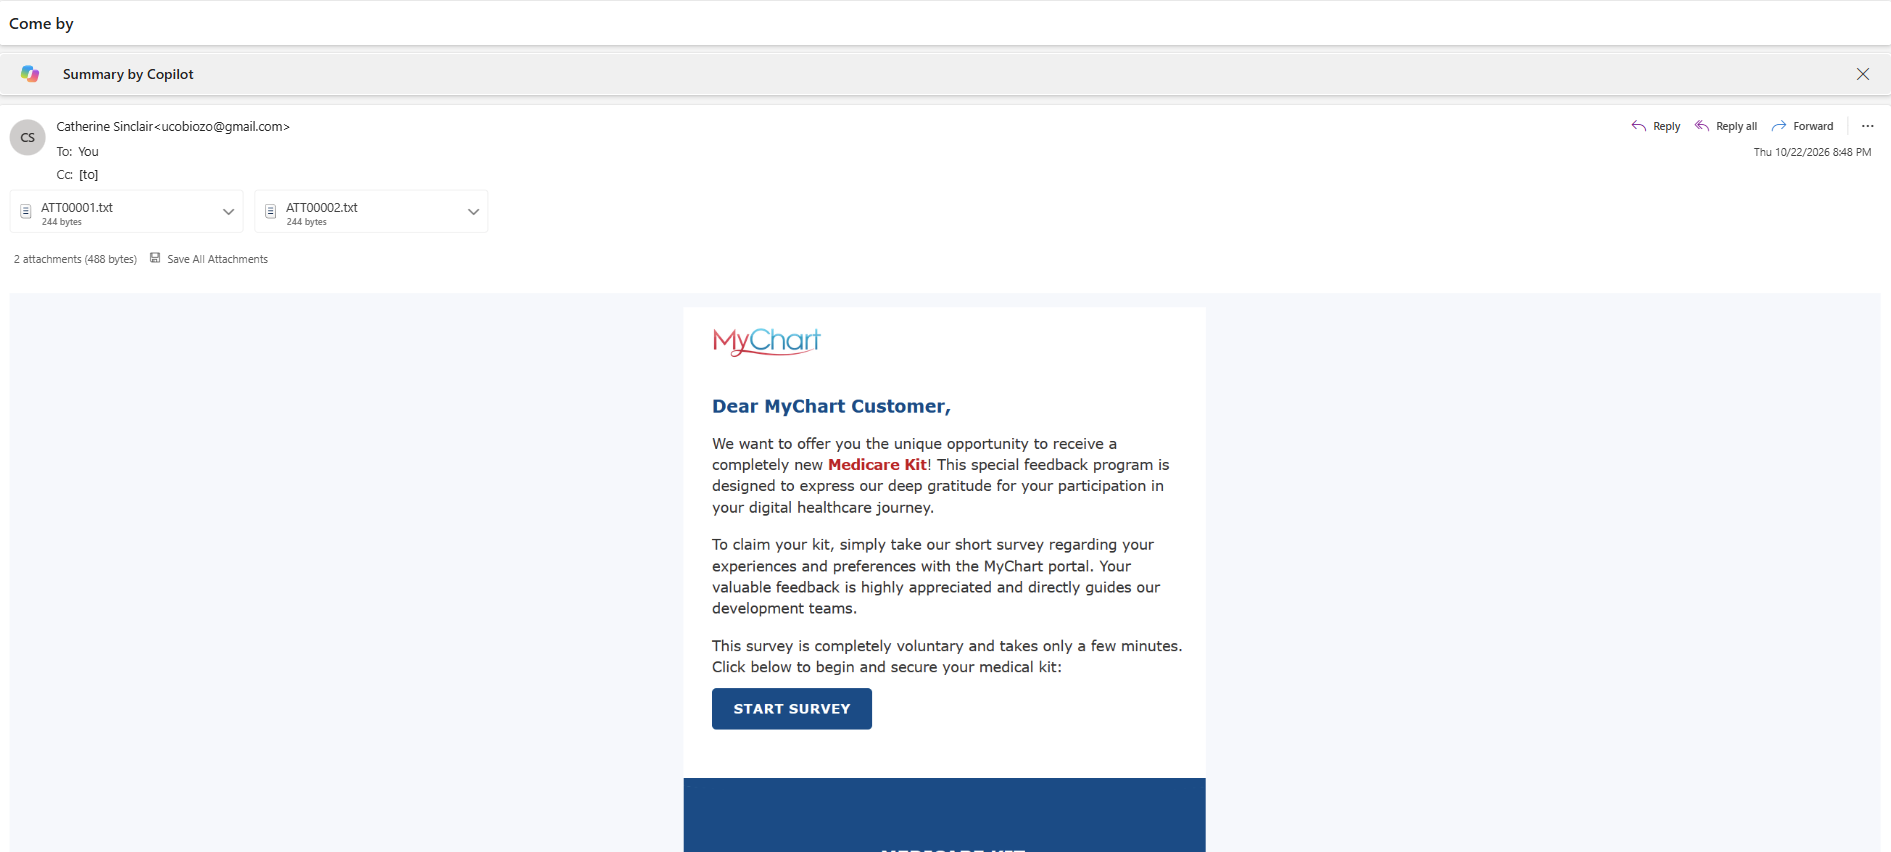
Assunto do e-mail: “Venha visitar-nos”
O primeiro e-mail veio de um endereço listado como Catherine Sinclair e utilizava um endereço do Gmail. Incluía dois pequenos anexos de texto e uma imagem formatada para parecer uma mensagem MyChart.
A mensagem dirigia-se a mim como "Cliente MyChart" e oferecia um suposto novo "Kit Medicare" em troca do preenchimento de um breve inquérito sobre a minha experiência com o portal MyChart.
Que generosidade!
Um kit médico gratuito só por responder a algumas perguntas? O que poderia correr mal?
Bem, algumas coisas me chamaram a atenção:
O endereço Gmail do remetente não estabelece qualquer ligação com o MyChart ou com um prestador de cuidados de saúde.
O e-mail utiliza uma saudação genérica em vez de identificar uma organização de saúde específica.
A oferta combina uma marca relacionada com a área médica com um brinde e um link para um inquérito.
O e-mail contém anexos inesperados.
Só por esta captura de ecrã, não consigo determinar quem enviou a mensagem nem o conteúdo dos anexos. Mas com certeza que não clicaria no botão da pesquisa nem abriria ficheiros inesperados para descobrir.
Se um portal de saúde oferecer realmente um inquérito ou benefício para os doentes, consultarei o portal oficial ou entrarei em contacto com o meu profissional de saúde utilizando informações de contacto em que já confio.
As minhas informações médicas não são um prémio a ser reclamado através de um e-mail misterioso.
2. Uma oferta de “empréstimo instantâneo” até 40.000 dólares
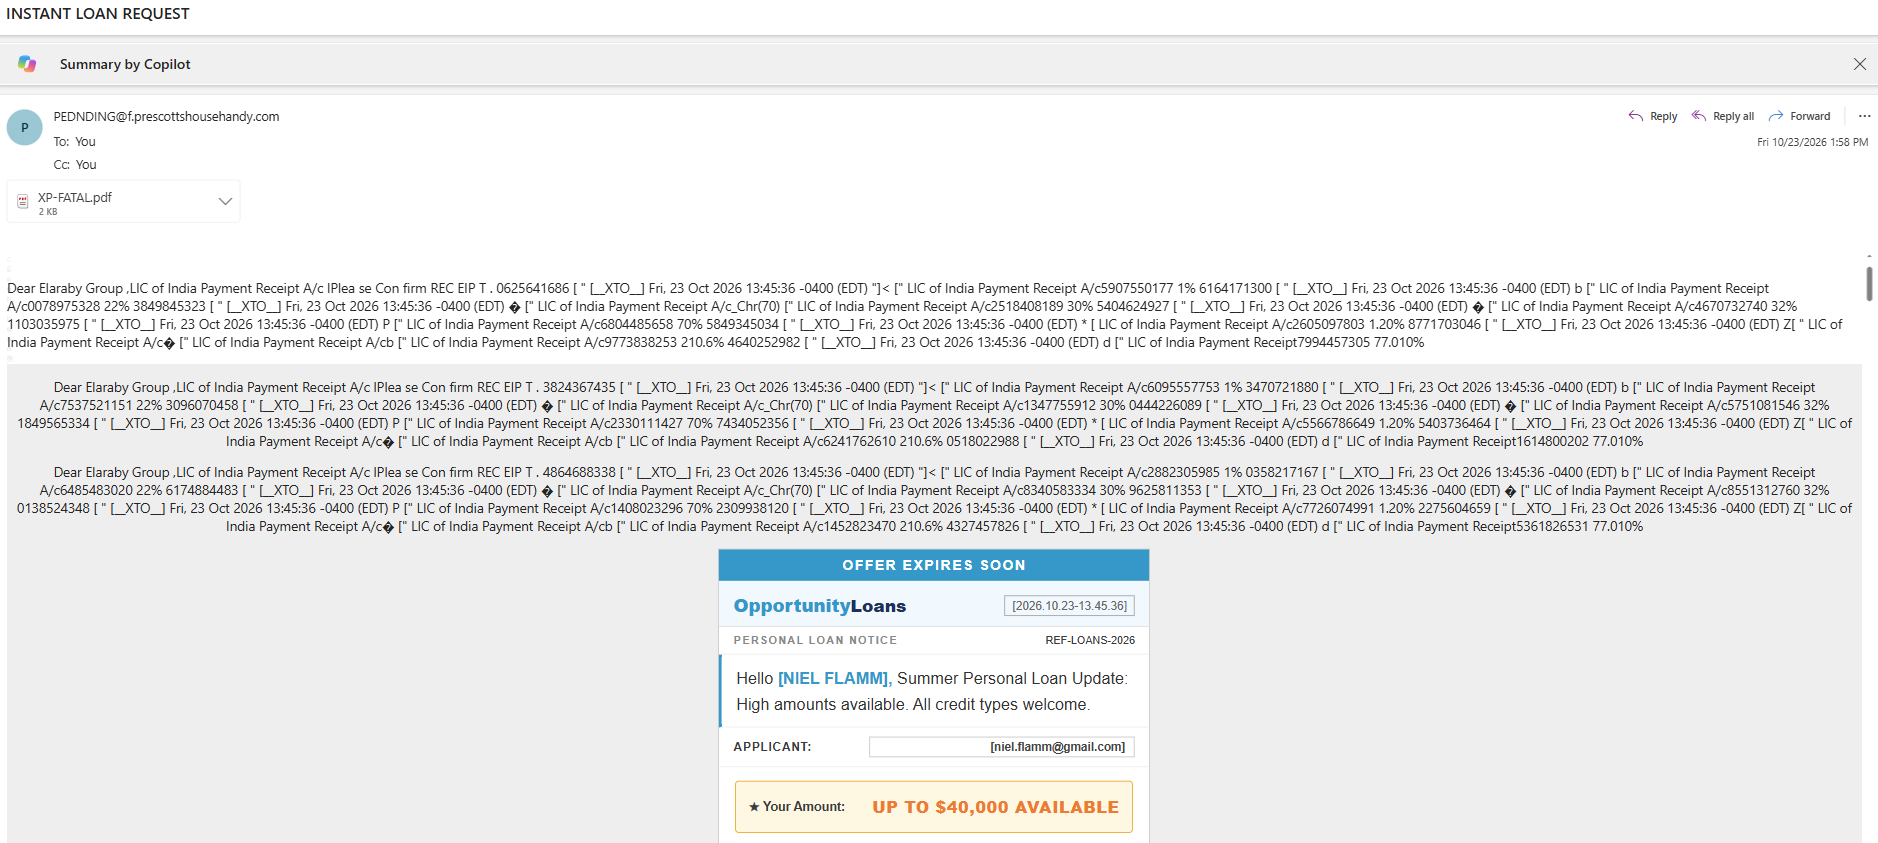
Assunto do e-mail: “REQUERIMENTO DE EMPRÉSTIMO INSTANTÂNEO”
O segundo e-mail adota uma abordagem diferente. Este parece ser sobre dinheiro — especificamente, dinheiro que alguém supostamente me quer emprestar.
A mensagem contém um banner que diz "OFERTA EXPIRA EM BREVE" e promove algo chamado OpportunityLoans. Ela trata-me pelo nome e anuncia empréstimos pessoais até 40.000 dólares.
O e-mail inclui ainda um anexo em PDF denominado XP-FATAL.pdf.
Espere um minuto. Alguém que não reconheço quer oferecer-me até 40.000 dólares, e tem um anexo em PDF com um nome de ficheiro que parece ter saído de um pesadelo de cibersegurança?
Acho que vou passar.
Eis os sinais de alerta que notei:
Urgência: “A oferta expira em breve” incentiva uma decisão rápida.
Oferta de crédito não solicitada: não solicitei esta informação sobre empréstimo.
Formatação invulgar: A mensagem contém uma mistura de textos que parecem ser de um recibo de pagamento, mas que pouco têm a ver com a oferta de empréstimo.
Anexo inesperado: Não há razão para eu abrir um PDF suspeito só porque um e-mail me diz que há dinheiro disponível.
Informação pessoal: O e-mail exibe informação de identificação, o que pode fazer com que uma mensagem pareça mais convincente sem comprovar a sua legitimidade.
Não consigo determinar apenas pela captura de ecrã se isto é um esquema, uma mensagem de marketing não solicitada ou algo diferente. Mas não usaria os links ou os dados de contacto do e-mail para investigar.
Se algum dia precisar de um empréstimo pessoal, irei pesquisar as instituições financeiras de forma independente, verificar as suas credenciais e analisar cuidadosamente os termos. Não deixarei que um aviso de contagem decrescente influencie as minhas decisões financeiras.
Uma oferta de empréstimo não é dinheiro grátis. E "até 40.000 dólares" não significa que o meu empréstimo de 40.000 dólares tenha sido aprovado.
3.º Uma vaga de Aprendizagem e Desenvolvimento com um salário entre 150 mil e 300 mil dólares?
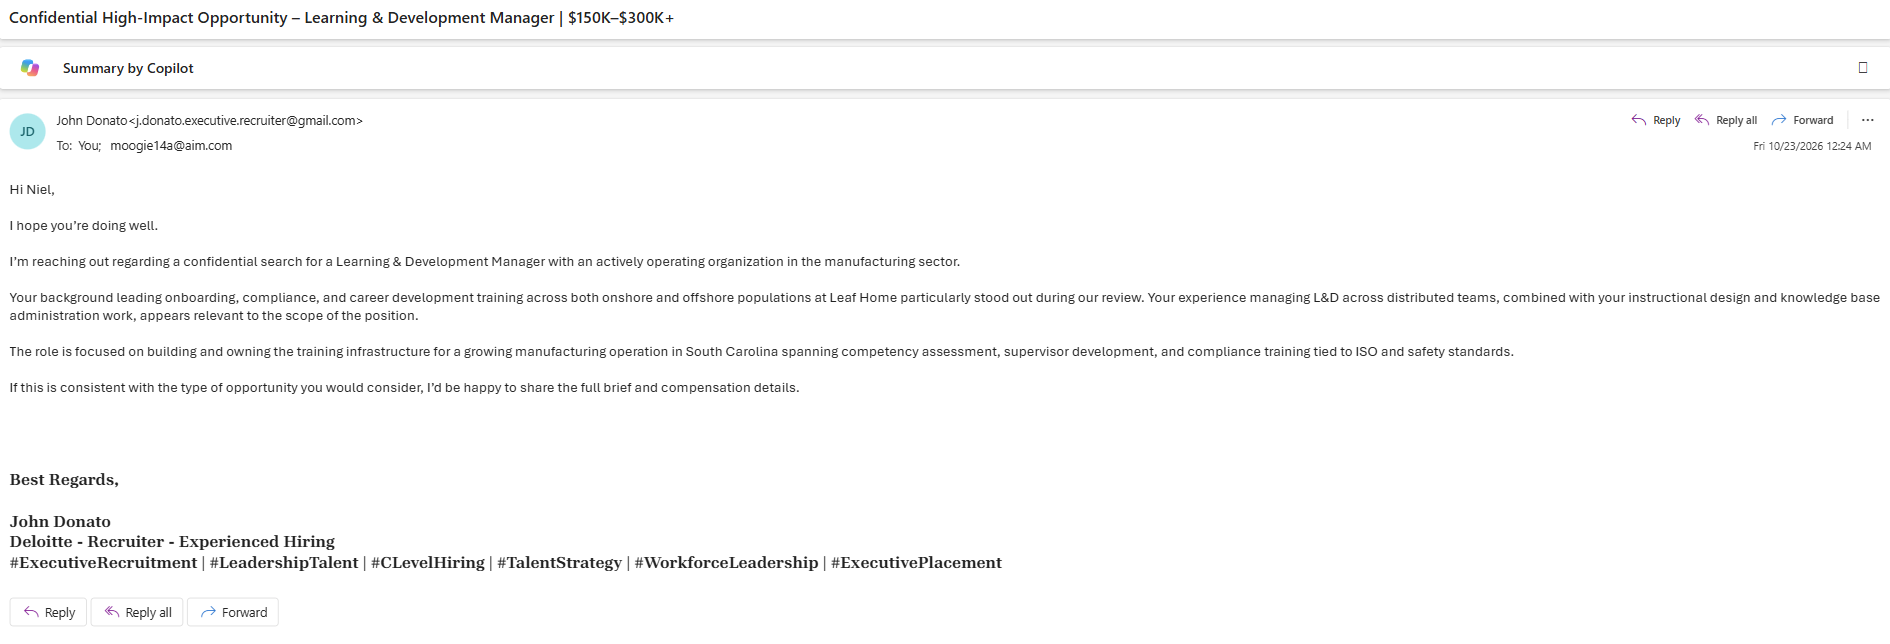
Assunto do e-mail: “Oportunidade confidencial de alto impacto – Gestor de Aprendizagem e Desenvolvimento | 150 mil a 300 mil dólares ou mais”
Esta aqui chamou-me a atenção profissionalmente.
O e-mail veio de alguém chamado John Donato, usando um endereço do Gmail que inclui as palavras "recrutador executivo"
O remetente alega estar a contactar-me a propósito de uma pesquisa confidencial por um Gestor de Aprendizagem e Desenvolvimento numa empresa de manufatura na Carolina do Sul.
A mensagem faz referência à minha experiência profissional, incluindo a integração de novos colaboradores, conformidade, formação para o desenvolvimento de carreira, design instrucional e trabalho com bases de conhecimento. Estas áreas são relevantes para o meu percurso profissional.
E depois vem a faixa de remuneração:
$150,000–$300,000+.
Olá!
Afinal, quem não gostaria de ouvir falar de uma oportunidade que pode render seis dígitos?
O remetente disse que a minha experiência se destacou durante uma avaliação e ofereceu-se para partilhar o resumo completo e os detalhes da remuneração, caso eu considerasse a oportunidade.
Ao contrário dos outros dois e-mails, este não me pede de imediato para pagar uma taxa ou abrir um anexo. A mensagem em si está razoavelmente bem elaborada e faz referência a aspetos da minha experiência profissional.
Mas isso não prova que o recrutador, a vaga ou a oportunidade sejam legítimos.
Eis o que gostaria de verificar:
Identidade do recrutador: Esta pessoa tem uma presença profissional comprovada e um histórico de recrutamento fiável?
A empresa: Que organização do setor da indústria transformadora está a contratar? Porque é que o nome não foi divulgado?
A vaga: Existe realmente uma posição que corresponda à descrição?
A remuneração: A faixa salarial anunciada é compatível com um empregador real e uma função bem definida?
O passo seguinte: o recrutador irá solicitar informações pessoais, documentos de identificação, dados bancários ou dinheiro antes de fornecer informações verificáveis?
Usar um endereço do Gmail não é prova de fraude. Os recrutadores independentes utilizam por vezes contas de e-mail pessoais. Mas um salário elevado, linguagem elogiosa e referências à minha experiência também não comprovam legitimidade.
A questão mais ampla é que as abordagens de recrutamento fraudulentas podem recolher informações pessoais, direcionar os candidatos para links maliciosos ou, eventualmente, introduzir pagamentos e taxas fraudulentas.
Portanto, vou tratar isto como não verificado até que possa descobrir quem está a entrar em contacto comigo e qual a organização que está a contratar.
Se a oportunidade for real, uma verificação razoável não deverá arruiná-la.
Três e-mails, três ganchos diferentes
O interessante nestas mensagens é a forma como tentam atrair a atenção de diversas formas.
O gancho da área da saúde
Um kit Medicare supostamente gratuito em troca da participação numa sondagem.
A tentação: um benefício gratuito ligado a um nome conhecido do setor da saúde.
O gancho do dinheiro
Um suposto empréstimo pessoal até 40.000 dólares, com uma oferta que expira em breve.
A tentação: o acesso fácil ao dinheiro e o medo de ficar de fora (FOMO).
O gancho da carreira
Vaga confidencial na área de Aprendizagem e Desenvolvimento, com um salário potencial entre 150.000 e 300.000 dólares ou mais.
A tentação: reconhecimento profissional e uma oportunidade que pode mudar a vida.
Estas mensagens visam motivações diferentes: saúde, necessidade financeira e ambição de carreira.
Por esta razão, não julgo um e-mail apenas pela sua aparência profissional. Uma mensagem bem elaborada pode ainda ser enganadora, e um logótipo com um aspeto legítimo não prova que o remetente representa a organização.
O que estou a fazer em vez disso
Não clico em links suspeitos, não abro anexos inesperados e não forneço informações confidenciais só porque um e-mail promete algo apelativo.
A minha abordagem é direta:
Verifique por conta própria. Visite você mesmo o site ou a aplicação oficial, em vez de utilizar um link na mensagem.
Verifique o remetente. Olhe para além do nome apresentado e examine o endereço de e-mail e o domínio reais.
Cuidado com a urgência. "A oferta expira em breve" é um motivo para ir com calma, não para acelerar.
Proteja as suas informações pessoais. Não forneça números de Segurança Social, dados bancários, palavras-passe ou documentos de identidade a remetentes não verificados.
Pesquise recrutadores e empregadores. Confirme a pessoa, a empresa e a vaga de emprego de forma independente antes de partilhar informações confidenciais.
Não abra anexos suspeitos. Um anexo não se torna seguro só porque o e-mail tem uma explicação convincente.
Se já clicou em algo ou partilhou informações, não entre em pânico. Os próximos passos adequados dependem do que aconteceu, mas podem incluir a alteração de palavras-passe comprometidas, o contacto com a sua instituição financeira ou a denúncia da mensagem.
Aparentemente, a minha caixa de correio é uma feira de emprego, um banco e um portal de saúde
Comecei com três e-mails e terminei com três ofertas muito diferentes.
Um kit médico gratuito.
Um empréstimo até 40.000 dólares.
Um emprego que pode pagar 300 mil dólares.
Aprecio a variedade. Aparentemente, a minha caixa de entrada acredita na diversificação.
Mas não preciso de afirmar que toda a mensagem suspeita é definitivamente um golpe para reconhecer que cada uma merece ser analisada com atenção.
A oferta de assistência médica precisa de ser verificada. A oferta de empréstimo precisa de ser verificada. O recrutador precisa de ser verificado.
E nenhum deles recebe um livre-trânsito só porque a oferta parece boa.
Recebeu um e-mail a oferecer um presente, um empréstimo demasiado bom para ser verdade ou uma oportunidade de emprego inacreditável? Gostaria de saber mais sobre o assunto.
Envie as suas capturas de ecrã e relatos de experiências para niel@nielflamm.com. Remova informações pessoais, financeiras e de conta confidenciais antes de as enviar.
Continuarei a documentar o que recebo na minha caixa de entrada, porque quanto mais reconhecermos estas táticas, menor será a probabilidade de sermos apanhados de surpresa.
Lembre-se: verifique primeiro. Clique depois — se for clicar.

Uma nova tática de burla fez-me olhar duas vezes: “Password de encomenda do Walmart: 88458”
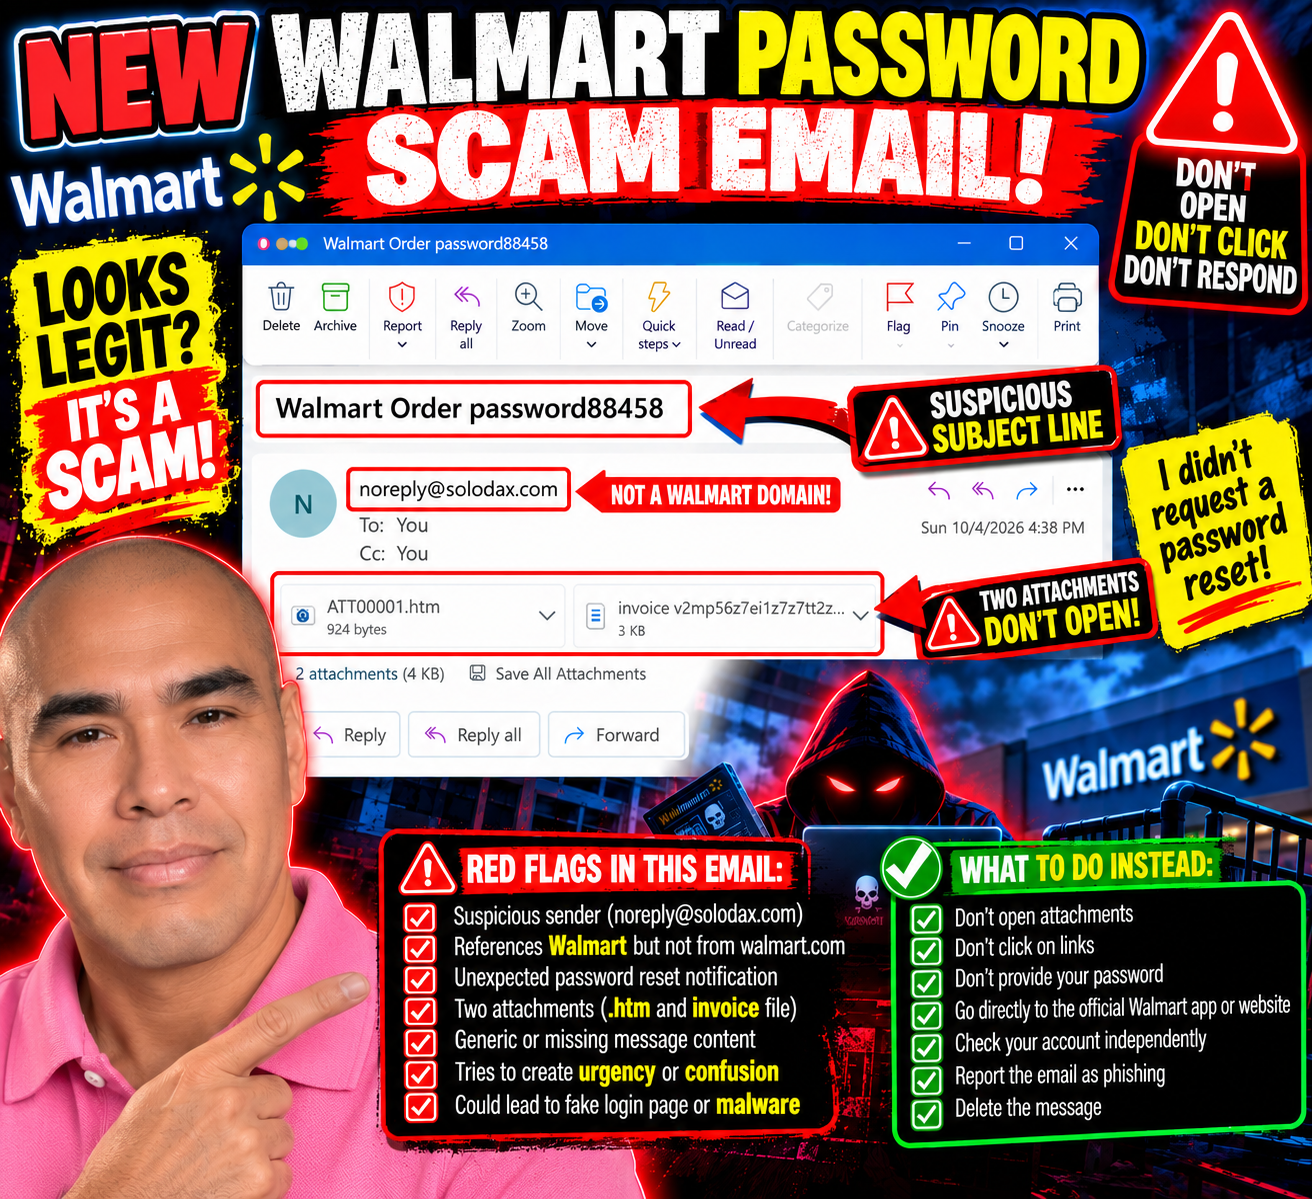
Quando pensei que os burlões da minha caixa de correio já se tinham instalado numa rotina confortável de cobranças falsas no PayPal, subscrições da Geek Squad e convites para distribuir centenas de dólares, alguém aparentemente decidiu que o guião precisava de uma atualização.
Esta fez-me olhar duas vezes.
O assunto do e-mail diz:
“Password de encomenda Walmart: 88458”
Palavra-passe?
Espera.
Solicitei a redefinição da minha palavra-passe do Walmart?
Não.
E foi exatamente este pequeno momento de incerteza que me chamou a atenção.
Este parece diferente
A maioria dos e-mails fraudulentos que tenho recebido praticamente anunciam-se sozinhos.
Gastou US$ 499,99!
A TUA ASSINATURA DA GEEK SQUAD FOI RENOVADA!
LIGUE PARA ESTE NÚMERO IMEDIATAMENTE!
Querem pânico.
Este é mais silencioso.
O corpo do e-mail não contém nenhuma mensagem real. Em vez disso, tem dois anexos: um ficheiro HTML e o que parece ser uma fatura.
O remetente apresentado é:
No entanto, o assunto faz referência ao Walmart.
Isso basta para eu parar.
Se isto supostamente se refere à minha conta Walmart, porque é que a mensagem está a vir de um domínio completamente diferente?
E porque precisaria de abrir anexos para descobrir o que se passa com a minha palavra-passe?
Não, obrigado.
A palavra-chave “password” quase funcionou
É isso que eu acho interessante neste.
Ao ver a palavra "password" , questionei-me instintivamente se tinha solicitado uma redefinição de password.
Por um instante, a mensagem fez-me questionar a minha própria memória.
Isto é potencialmente muito mais eficaz do que outra fatura absurda de 499,99 dólares.
As pessoas redefinem as palavras-passe o tempo todo. Por vezes esquecemo-nos que solicitamos uma reposição. Por vezes, um aplicativo desconecta-nos. Por vezes, recebemos alertas de segurança legítimos quando alguém tenta aceder a uma conta.
Portanto, ver Walmart + Encomenda + Palavra-passe juntos numa linha de assunto pode gerar confusão suficiente para levar alguém a investigar.
E investigar pode significar abrir um destes anexos.
É aí que eu paro.
Dois anexos? Estou bem.
Um dos anexos termina com a extensão .htm.
Este é um ficheiro HTML — uma página web comprimida num ficheiro.
Abrir um anexo HTML inesperado pode levar alguém a um login falso ou a outro conteúdo enganador, concebido para parecer legítimo. Não vou abri-lo para descobrir o que este em particular faz.
O segundo anexo parece ser uma fatura.
Eu também não vou abrir essa, obrigada.
Se o Walmart precisar que eu tome alguma medida em relação à minha conta, não preciso de nenhum anexo do solodax.com para avançar.
Posso abrir a aplicação do Walmart ou digitar o endereço do site oficial do Walmart no meu browser e verificar a minha conta lá.
O e-mail suspeito não me dá qualquer pista de como o investigar.
É por isso que continuo a partilhar isto
Os golpes nem sempre têm o seguinte aspeto:
“OLÁ, CARO SENHOR, O SENHOR GANHOU 47 MILHÕES DE DÓLARES.”
Por vezes são desorganizados.
Por vezes, são polidos.
Por vezes, usam nomes de empresas conhecidas.
E, por vezes, tudo o que precisam é de uma palavra — como palavra-passe— para me fazer parar e refletir:
“Espera... eu fiz alguma coisa?”
Eu olhei duas vezes.
Depois olhei para o remetente.
Em seguida, examinei os anexos.
E lembrei-me:
Não solicitei uma redefinição de palavra-passe.
Mistério resolvido.
Nenhum anexo aberto.
Nenhum link foi clicado.
Nenhuma palavra-passe foi inserida.
E, aparentemente, pela primeira vez, Bill tinha o dia de folga.
Envie-me as suas tentativas de golpe
Continuo a documentar as diferentes táticas que chegam à minha caixa de entrada, porque ver exemplos reais pode facilitar o reconhecimento da próxima mensagem suspeita.
Se recebeu um e-mail suspeito de ser uma fraude, uma tentativa de phishing, uma fatura falsa, uma mensagem suspeita de redefinição de palavra-passe ou outra tentativa criativa de obter as suas informações, envie-me uma captura de ecrã e descreva a sua experiência:
Em primeiro lugar, remova ou oculte quaisquer informações pessoais, financeiras ou de conta sensíveis.
Os golpistas mudaram de tática.
Assim, continuarei prestando atenção.
Se não solicitei a redefinição da palavra-passe, não vou abrir um anexo para perceber porque é que alguém acredita que o fiz.

A conta voltou — duas vezes: aparentemente, a minha conta falsa do PayPal teve uma manhã agitada
Neste momento, acho que o Bill precisa de uma intervenção.
Se tem acompanhado as minhas aventuras com e-mails fraudulentos, talvez se lembre do Bill. O Bill é a pessoa misteriosa que continua a aparecer nestas faturas e convites falsos, supostamente usando a minha conta PayPal para comprar coisas que nunca encomendei.
Bem, o Bill está de volta.
E desta vez, trouxe amigos.
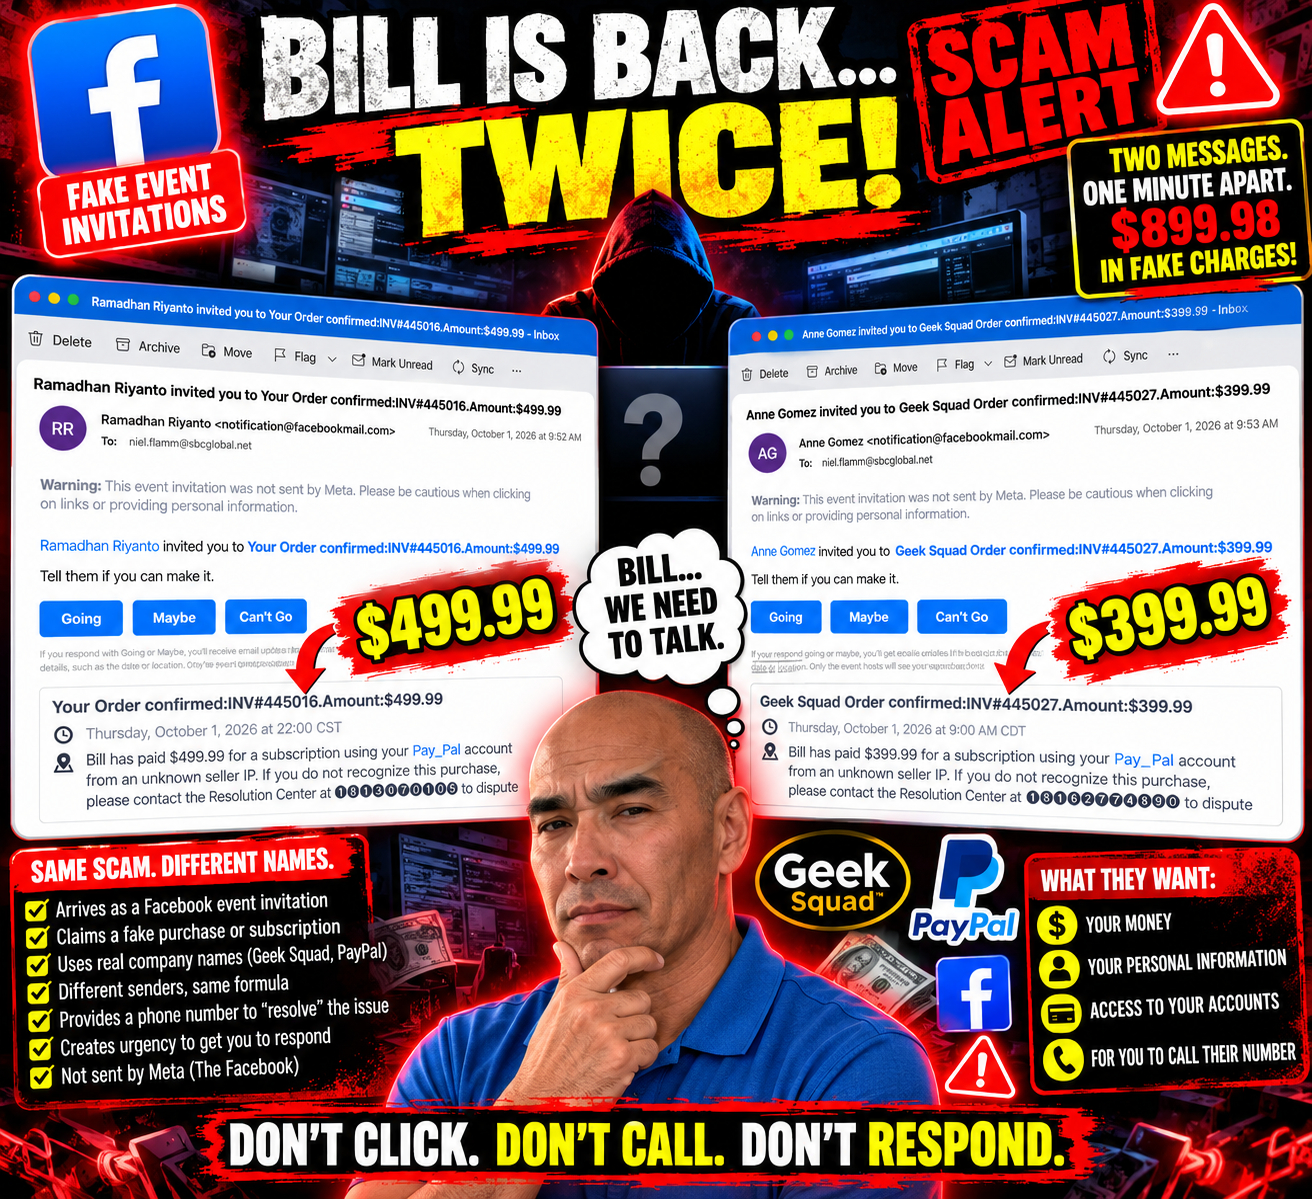
No dia 1 de outubro, recebi mais dois convites suspeitos para eventos. Chegaram com apenas um minuto de diferença.
A primeira mensagem veio de Ramadhan Riyanto às 9h52.
A segunda mensagem veio de Anne Gomez às 9h53.
Aparentemente, os burlões acreditam na eficiência.
Primeiro convite: 499,99 dólares
O Ramadão convidou-me para:
“O seu pedido foi confirmado: INV#445016. Valor: $499,99”
Que gesto tão atencioso.
De acordo com o convite, o Bill terá pago 499,99 dólares por uma subscrição usando a minha conta “Pay_Pal”.
Sim, PayPal.
Talvez o primo menos conhecido do PayPal.
E, naturalmente, se não reconhecesse a compra, havia um número de telefone conveniente para a "Central de Resolução"
Conveniente para quem é outra questão.
O convite até me ofereceu as opções já conhecidas:
Indo. Talvez. Não posso ir.
Eu escolho "Não posso ir".
Tenho um conflito de horários.
Estou ocupado a tentar não perder 499,99 dólares.
Um minuto depois: Mais uma festa!
Aparentemente, recusar uma compra imaginária não foi suficiente.
Às 9h53 — apenas um minuto depois— a Anne Gomez convidou-me para outro evento:
“Encomenda da Geek Squad confirmada: INV#445027. Valor: $399,99”
E adivinhem quem fez a compra?
CONTA!
O Bill terá gasto mais 399,99 dólares usando a minha conta imaginária do PayPal.
Assim, em apenas um minuto, Bill terá acumulado 899,98 dólares em cobranças falsas.
Bill, amigo...
Precisamos de falar sobre os seus hábitos de consumo.
As semelhanças são quase cómicas
Coloque estas duas mensagens lado a lado, e o padrão torna-se fácil de perceber.
Remetente diferente.
Número de fatura diferente.
Valores diferentes em dólares.
Número de telefone diferente do suposto Centro de Resolução.
Mas quase tudo o resto segue a mesma fórmula.
Ambos chegaram como convites para eventos.
Ambos afirmam que o Bill usou a minha conta PayPal.
Ambos mencionam um "IP de vendedor desconhecido"
Ambas disponibilizam um número de telefone para contestar a transação.
Ambas criam uma sensação de urgência em torno de uma compra que supostamente não fiz.
E ambos contêm um aviso logo no próprio e-mail:
“Este convite para o evento não foi enviado pela Meta. Tenha cuidado ao clicar em links ou ao fornecer informações pessoais.”
A esta altura, o aviso poderia muito bem estar a piscar em néon.
Ontem foi a Geek Squad. Hoje é jornada dupla.
O que torna isto ainda mais engraçado é que estes convites chegaram pouco depois de outro convite falso da Geek Squad sobre o qual escrevi recentemente.
Aquele que Bill afirmou ter gasto $399.99.
Agora, alegadamente, Bill gastou mais 499,99 dólares e 399,99 dólares.
A minha amiga fictícia está a fazer uma verdadeira farra de compras.
Se isto continuar, terei de encenar uma intervenção financeira fictícia.
Porquê enviar dois tão próximos um do outro?
Obviamente, não consigo saber quem está por detrás destas mensagens apenas com base nos e-mails, e não posso afirmar se os dois convites foram gerados pela mesma pessoa ou organização.
Mas a redação e o momento quase idênticos merecem atenção.
É por isso que continuo a documentar estas mensagens.
Um e-mail estranho pode fazer com que alguém pare e se questione se existe realmente um problema com a conta.
Quando aparecem várias versões quase idênticas, a fórmula torna-se muito mais fácil de visualizar.
O nome da empresa pode mudar.
O valor pode sofrer alterações.
O remetente pode mudar.
O número de telefone pode mudar.
Mas o objectivo fundamental parece manter-se o mesmo:
Deixe-me suficientemente preocupado para que eu reaja antes que pare para pensar.
Ainda não liguei
Se recebesse uma notificação com aparência legítima sobre uma transação PayPal, Geek Squad, banco ou cartão de crédito que não reconhecesse, não utilizaria o número de telefone fornecido num e-mail suspeito.
Acederia diretamente à aplicação ou site oficial da empresa e verificaria a minha conta por conta própria.
O e-mail não me diz como verificar.
Essa é uma distinção importante.
E eu definitivamente não chamaria um misterioso "Centro de Resolução" só porque o Bill supostamente foi às compras outra vez.
Vai? Talvez? Não pode ir?
Continuo a adorar que cheguem como convites para eventos.
Imagine poder adicionar isto ao meu calendário:
9h00 — Perda de 399,99$
22h — Perda de mais 499,99 dólares
Dress code: Desporto fino.
Refrescos: Não há.
Arrependimento financeiro: Gratuito.
DE RSVP?
Não posso ir.
Continuem a enviar-me as vossas histórias de golpes
Continuarei a documentar isto porque quanto mais exemplos virmos, mais fácil será reconhecer os padrões.
Se recebeu uma fatura suspeita, notificação de compra falsa, fraude num evento do Facebook, falsificação de identidade do PayPal, mensagem da Geek Squad ou outra tentativa criativa de tirar o seu dinheiro, envie-me a sua história e capturas de ecrã para:
Basta remover ou ocultar quaisquer informações pessoais ou financeiras sensíveis antes de enviar.
E o Bill?
Se alguém o vir, por favor avise-o de que os seus privilégios no PayPal foram oficialmente revogados.

Aparentemente, os burlões ainda não começaram a escrever e-mails
Quando já pensava que o departamento de e-mails de pedidos mistério tinha ficado sem ideias, apareceram mais dois.
Aparentemente, escrever um e-mail a sério ainda dá muito trabalho.
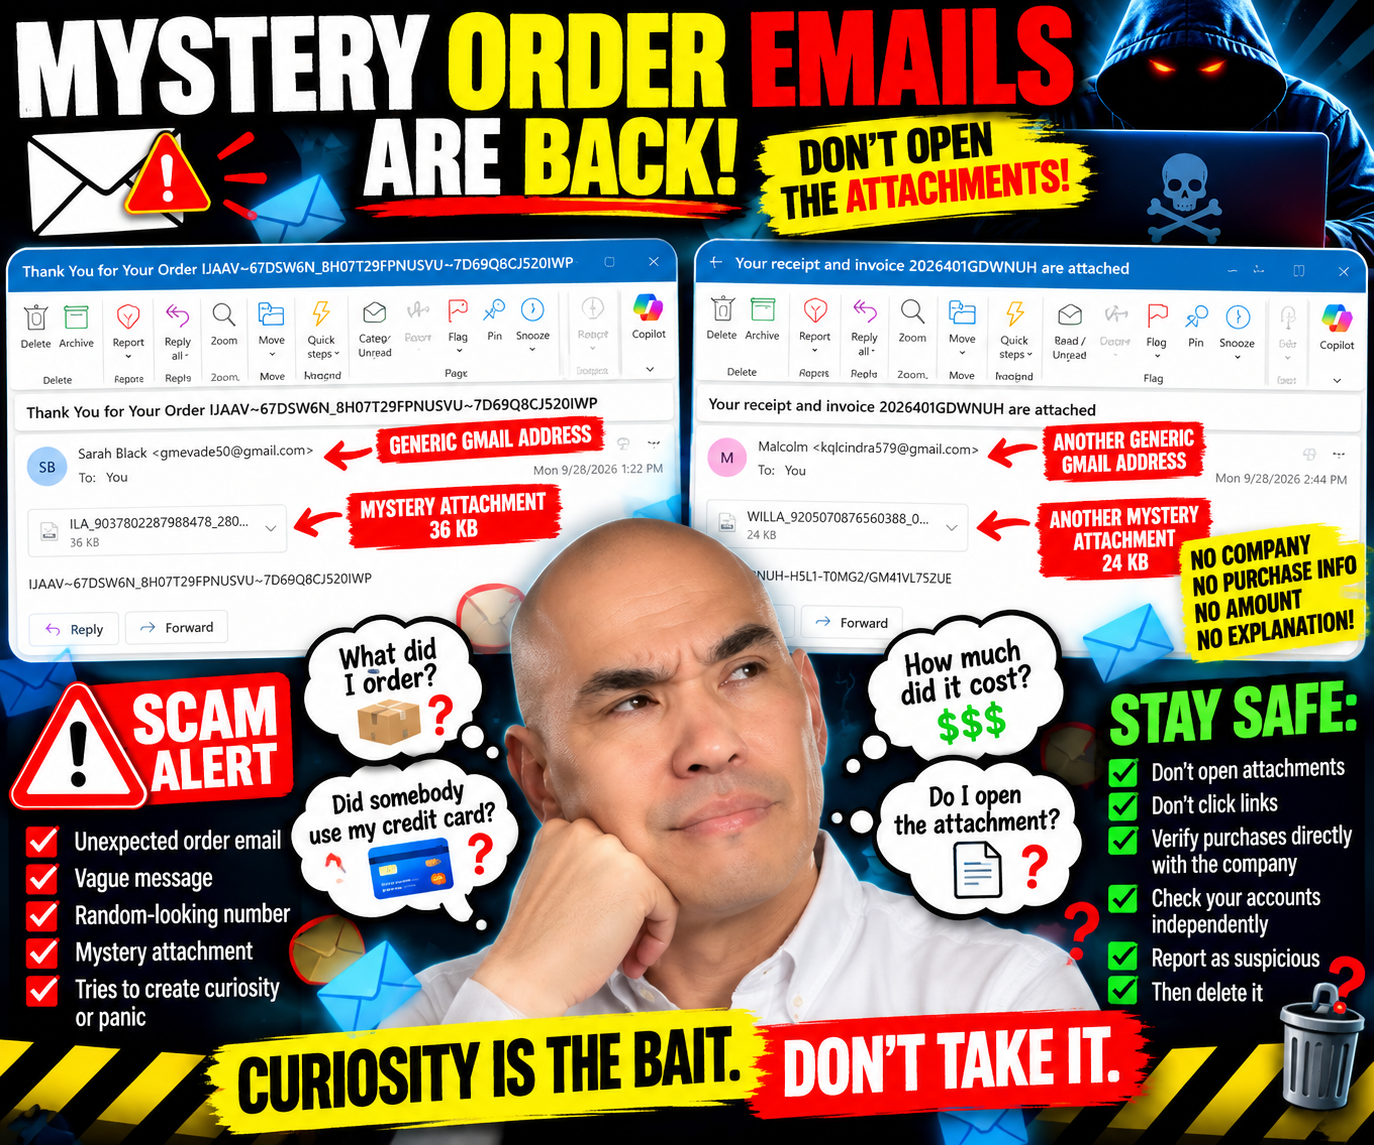
Sem apresentação da empresa. Sem explicação sobre o que supostamente comprei. Sem vendedor identificável. Sem valor em dólares. Sem detalhe útil do pedido.
Apenas um acessório misterioso e o equivalente digital de:
“Comprou alguma coisa. Confie em mim. Abra isto.”
Sim, vou tratar disso imediatamente.
Pedido Misterioso nº 1: Obrigado por… seja o que for que eu pedi
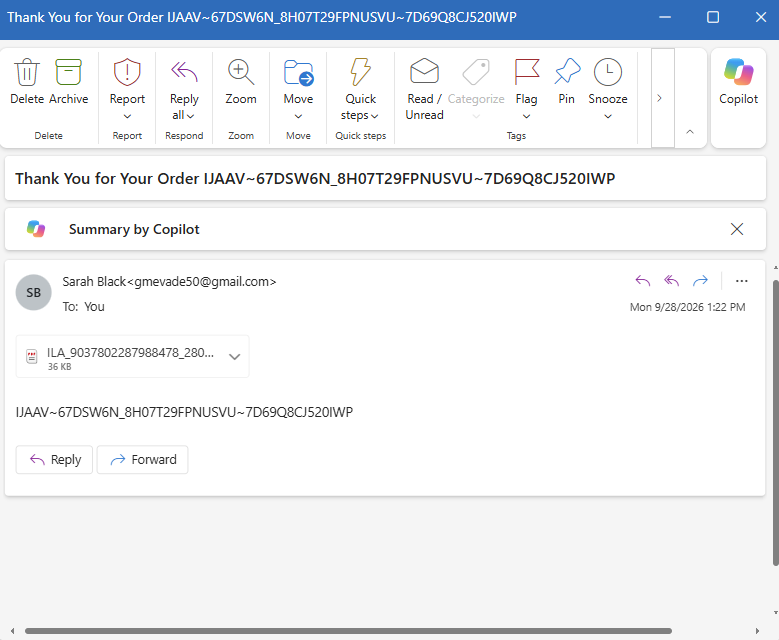
O primeiro e-mail chegou com este assunto bastante chamativo:
“Obrigado pelo seu pedido IJAAV~67DSW6N_8H07T29FPNUSVU~7D69Q8CJ520IWP”
Bom, isso certamente esclarece as coisas.
A mensagem veio de alguém chamada Sarah Black, usando um endereço do Gmail.
Dentro do e-mail?
Quase nada.
Existe outra longa coleção de letras e números e um anexo de 36 KB.
É isso.
Sem loja.
Nenhum produto.
Sem preço de compra.
Sem informação de cartão de crédito.
Sem morada de entrega.
Sem informação de atendimento ao cliente.
Nada explica o que é, de facto, esta suposta ordem.
Para ver o que comprei, preciso de abrir o anexo.
Não.
O pedido mistério nº 2 chega no dia seguinte
Depois chegou outro.
Desta vez, o tema foi:
“O seu recibo e fatura 2026401GDWNUH estão anexados.”
Agora sim, estamos a entrar em detalhes mais sofisticados.
Passamos de um misterioso "pedido" para um misterioso recibo E factura.
Esta mensagem veio de alguém chamado Malcolm, que também usava um endereço do Gmail.
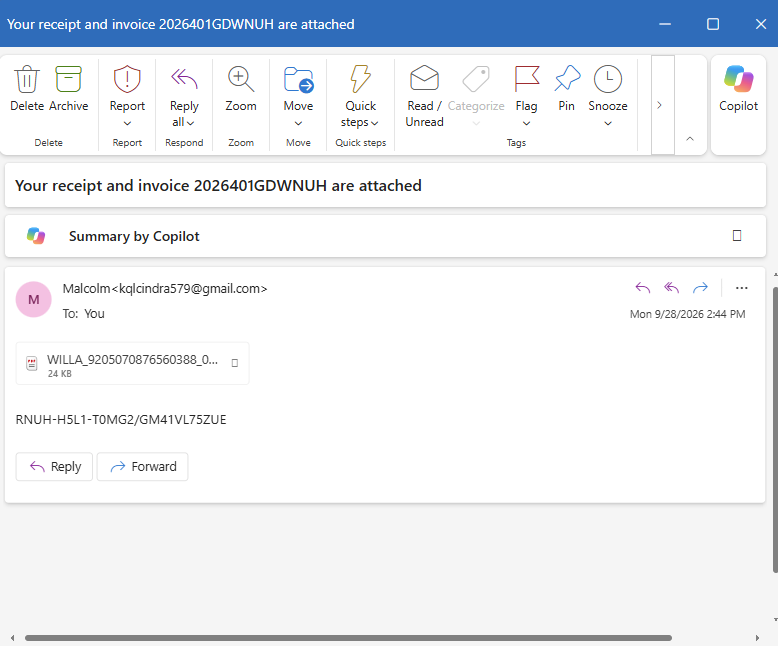
O corpo do e-mail contém outro código de aspeto aleatório:
RNUH-H5L1-I0MG2/GM41VL75ZUE
E, naturalmente, há um outro anexo — este tem 24 KB.
Mais uma vez, a mensagem não identifica uma empresa reconhecível.
Sem explicação sobre o que comprei.
Sem preço.
Sem informação de pagamento.
Sem descrição.
Apenas um anexo.
🚩 O anexo ainda é o e-mail
Já escrevi sobre isto antes, e aparentemente alguém por aí me quer fornecer exemplos adicionais.
Estas mensagens não estão realmente a tentar comunicar nada de útil.
O anexo é o e-mail.
Tudo à volta parece ter sido concebido para criar curiosidade ou preocupação suficiente para me fazer abri-lo.
Talvez a minha primeira reação seja:
O que é que eu pedi?
Depois:
Alguém usou o meu cartão de crédito?
Depois:
Quanto me cobraram?
E, por fim:
É melhor eu abrir essa fatura e informar-me.
É exatamente essa a reação que não quero ter.
Se não reconhecer uma compra, a minha primeira ação não será abrir um anexo misterioso de uma conta Gmail desconhecida.
Vou contactar diretamente o meu banco, operadora de cartão de crédito, loja onde comprei ou qualquer outro serviço legítimo que supostamente tenha processado a transação.
A curiosidade pode ser o engodo
Não abri nenhum dos anexos, por isso não sei o que está dentro deles.
Não posso afirmar que são malware sem os examinar.
E esse é realmente o ponto principal.
Não preciso de saber o que está lá dentro.
Nenhuma das mensagens me dá motivos para correr esse risco.
Se realmente fiz uma compra, posso verificá-la de forma independente.
Se houver alguma cobrança não autorizada, posso verificá-la junto da minha instituição financeira.
Se uma empresa legítima precisar de entrar em contacto comigo sobre um pedido, posso aceder diretamente ao website ou à aplicação dessa empresa, em vez de seguir as instruções contidas num e-mail não solicitado.
Abrir um ficheiro misterioso não me deveria custar dinheiro para descobrir se supostamente o gastei.
Dois e-mails, a mesma fórmula básica
Estas mensagens chegaram em dias consecutivos, vindas de diferentes endereços do Gmail com nomes diferentes, números de encomenda diferentes e anexos diferentes.
Mas repare na estrutura:
Notificação de compra inesperada → mensagem vaga → número aparentemente sem sentido → anexo → curiosidade.
É isso que me chama a atenção.
Não precisam que eu acredite no e-mail durante muito tempo.
Precisam que eu pense:
"Que raio comprei?"
…e clique.
Não deixe que o e-mail crie a emergência
Esta é mais uma lição que aprendi ao documentar estas mensagens.
Um e-mail suspeito não deveria criar um problema e depois ditar a forma como o investigo.
Se um e-mail me informar sobre um pedido que não reconheço, verificarei as minhas contas por conta própria.
Se aparecer uma mensagem a dizer que há uma cobrança do PayPal, acederei à minha conta do PayPal separadamente.
Se aparecer que houve uma transação com cartão de crédito, eu próprio verificarei o cartão.
Se aparecer que há uma encomenda da Amazon, eu próprio abrirei o site da Amazon.
Não preciso deste acessório misterioso.
Seja um bom vizinho
Estes e-mails podem parecer ridículos para alguém que já viu centenas deles.
Nem todos têm.
Outra pessoa pode ver "Obrigado pelo seu pedido" e entrar em pânico imediatamente.
Talvez estejam preocupados que alguém lhes tenha roubado o cartão de crédito.
Talvez estejam com medo de que centenas de dólares tenham simplesmente desaparecido da sua conta à ordem.
Talvez não se lembrem se fizeram algum pedido.
É aí que vale a pena dizer:
Não abra já o anexo. Vamos verificar a suposta compra de outra forma.
Ajude alguém a verificar a conta verdadeira.
Mostre-lhes como inspecionar o remetente.
Explique por que razão uma chamada inesperada merece cautela.
Denuncie mensagens suspeitas.
Em seguida, apague-os.
Porque, aparentemente, os burlões ainda não começaram a escrever e-mails.
Mas certamente não deixaram de enviar anexos.