
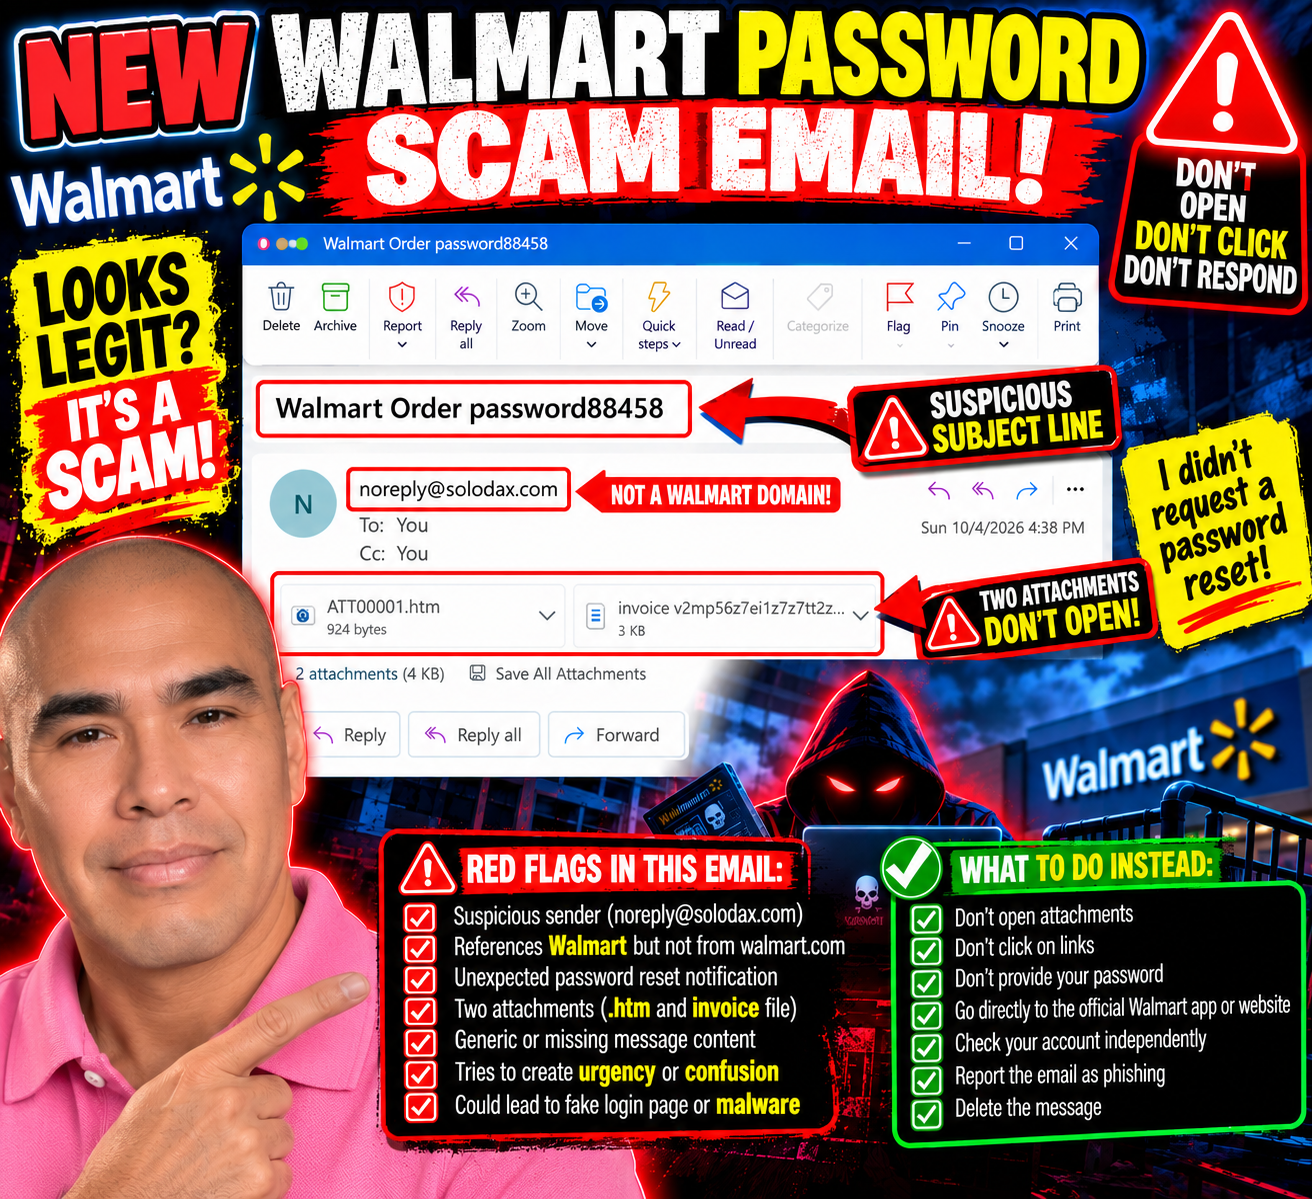
Quando pensei que os burlões da minha caixa de correio já se tinham instalado numa rotina confortável de cobranças falsas no PayPal, subscrições da Geek Squad e convites para distribuir centenas de dólares, alguém aparentemente decidiu que o guião precisava de uma atualização.
Esta fez-me olhar duas vezes.
O assunto do e-mail diz:
“Password de encomenda Walmart: 88458”
Palavra-passe?
Espera.
Solicitei a redefinição da minha palavra-passe do Walmart?
Não.
E foi exatamente este pequeno momento de incerteza que me chamou a atenção.
Este parece diferente
A maioria dos e-mails fraudulentos que tenho recebido praticamente anunciam-se sozinhos.
Gastou US$ 499,99!
A TUA ASSINATURA DA GEEK SQUAD FOI RENOVADA!
LIGUE PARA ESTE NÚMERO IMEDIATAMENTE!
Querem pânico.
Este é mais silencioso.
O corpo do e-mail não contém nenhuma mensagem real. Em vez disso, tem dois anexos: um ficheiro HTML e o que parece ser uma fatura.
O remetente apresentado é:
No entanto, o assunto faz referência ao Walmart.
Isso basta para eu parar.
Se isto supostamente se refere à minha conta Walmart, porque é que a mensagem está a vir de um domínio completamente diferente?
E porque precisaria de abrir anexos para descobrir o que se passa com a minha palavra-passe?
Não, obrigado.
A palavra-chave “password” quase funcionou
É isso que eu acho interessante neste.
Ao ver a palavra "password" , questionei-me instintivamente se tinha solicitado uma redefinição de password.
Por um instante, a mensagem fez-me questionar a minha própria memória.
Isto é potencialmente muito mais eficaz do que outra fatura absurda de 499,99 dólares.
As pessoas redefinem as palavras-passe o tempo todo. Por vezes esquecemo-nos que solicitamos uma reposição. Por vezes, um aplicativo desconecta-nos. Por vezes, recebemos alertas de segurança legítimos quando alguém tenta aceder a uma conta.
Portanto, ver Walmart + Encomenda + Palavra-passe juntos numa linha de assunto pode gerar confusão suficiente para levar alguém a investigar.
E investigar pode significar abrir um destes anexos.
É aí que eu paro.
Dois anexos? Estou bem.
Um dos anexos termina com a extensão .htm.
Este é um ficheiro HTML — uma página web comprimida num ficheiro.
Abrir um anexo HTML inesperado pode levar alguém a um login falso ou a outro conteúdo enganador, concebido para parecer legítimo. Não vou abri-lo para descobrir o que este em particular faz.
O segundo anexo parece ser uma fatura.
Eu também não vou abrir essa, obrigada.
Se o Walmart precisar que eu tome alguma medida em relação à minha conta, não preciso de nenhum anexo do solodax.com para avançar.
Posso abrir a aplicação do Walmart ou digitar o endereço do site oficial do Walmart no meu browser e verificar a minha conta lá.
O e-mail suspeito não me dá qualquer pista de como o investigar.
É por isso que continuo a partilhar isto
Os golpes nem sempre têm o seguinte aspeto:
“OLÁ, CARO SENHOR, O SENHOR GANHOU 47 MILHÕES DE DÓLARES.”
Por vezes são desorganizados.
Por vezes, são polidos.
Por vezes, usam nomes de empresas conhecidas.
E, por vezes, tudo o que precisam é de uma palavra — como palavra-passe— para me fazer parar e refletir:
“Espera... eu fiz alguma coisa?”
Eu olhei duas vezes.
Depois olhei para o remetente.
Em seguida, examinei os anexos.
E lembrei-me:
Não solicitei uma redefinição de palavra-passe.
Mistério resolvido.
Nenhum anexo aberto.
Nenhum link foi clicado.
Nenhuma palavra-passe foi inserida.
E, aparentemente, pela primeira vez, Bill tinha o dia de folga.
Envie-me as suas tentativas de golpe
Continuo a documentar as diferentes táticas que chegam à minha caixa de entrada, porque ver exemplos reais pode facilitar o reconhecimento da próxima mensagem suspeita.
Se recebeu um e-mail suspeito de ser uma fraude, uma tentativa de phishing, uma fatura falsa, uma mensagem suspeita de redefinição de palavra-passe ou outra tentativa criativa de obter as suas informações, envie-me uma captura de ecrã e descreva a sua experiência:
Em primeiro lugar, remova ou oculte quaisquer informações pessoais, financeiras ou de conta sensíveis.
Os golpistas mudaram de tática.
Assim, continuarei prestando atenção.
Se não solicitei a redefinição da palavra-passe, não vou abrir um anexo para perceber porque é que alguém acredita que o fiz.
