

Este e-mail da T-Mobile quase me apanhou — e é isso que o torna bom
Recebo tantos e-mails fraudulentos que a maioria não dura mais do que alguns segundos antes de ser descartada mentalmente.
Má gramática.
Endereço Gmail aleatório.
Apego misterioso.
Uma cobrança de 700 dólares por algo que nunca comprei.
Alguém me disse que ganhei um prémio para o qual nunca me inscrevi.
Fácil.
Este foi diferente.
Esta quase me apanhou.
E é exatamente por isso que estou a escrever sobre ele.
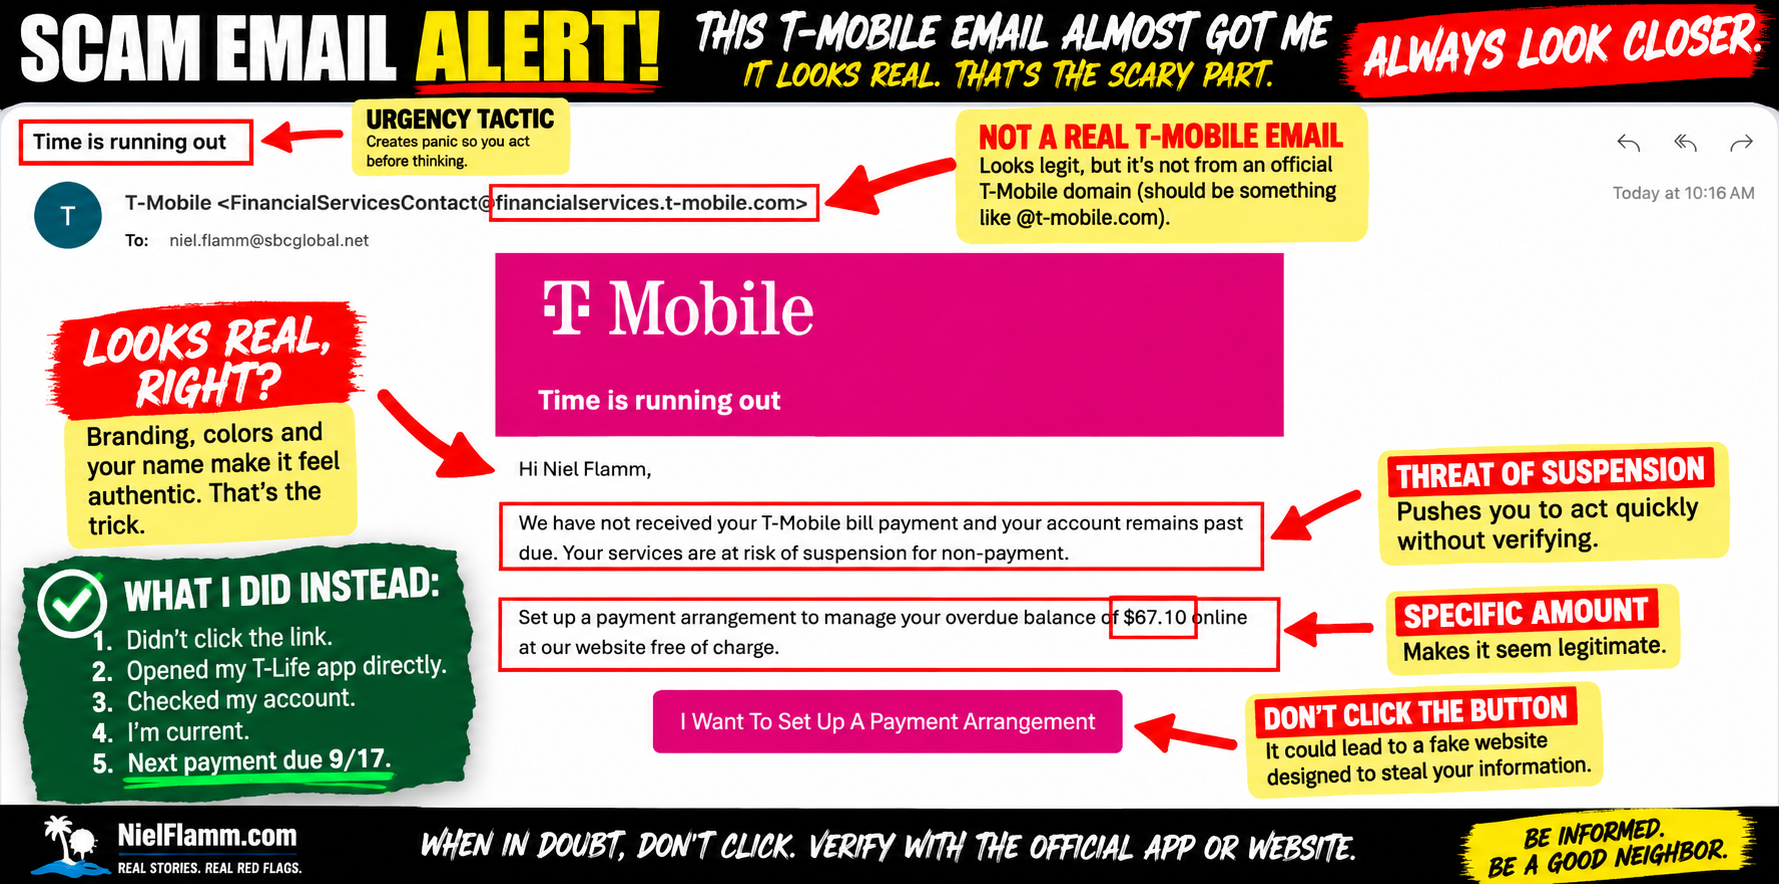
📱 Parecia a T-Mobile
O assunto do e-mail era:
“O tempo está a esgotar-se”
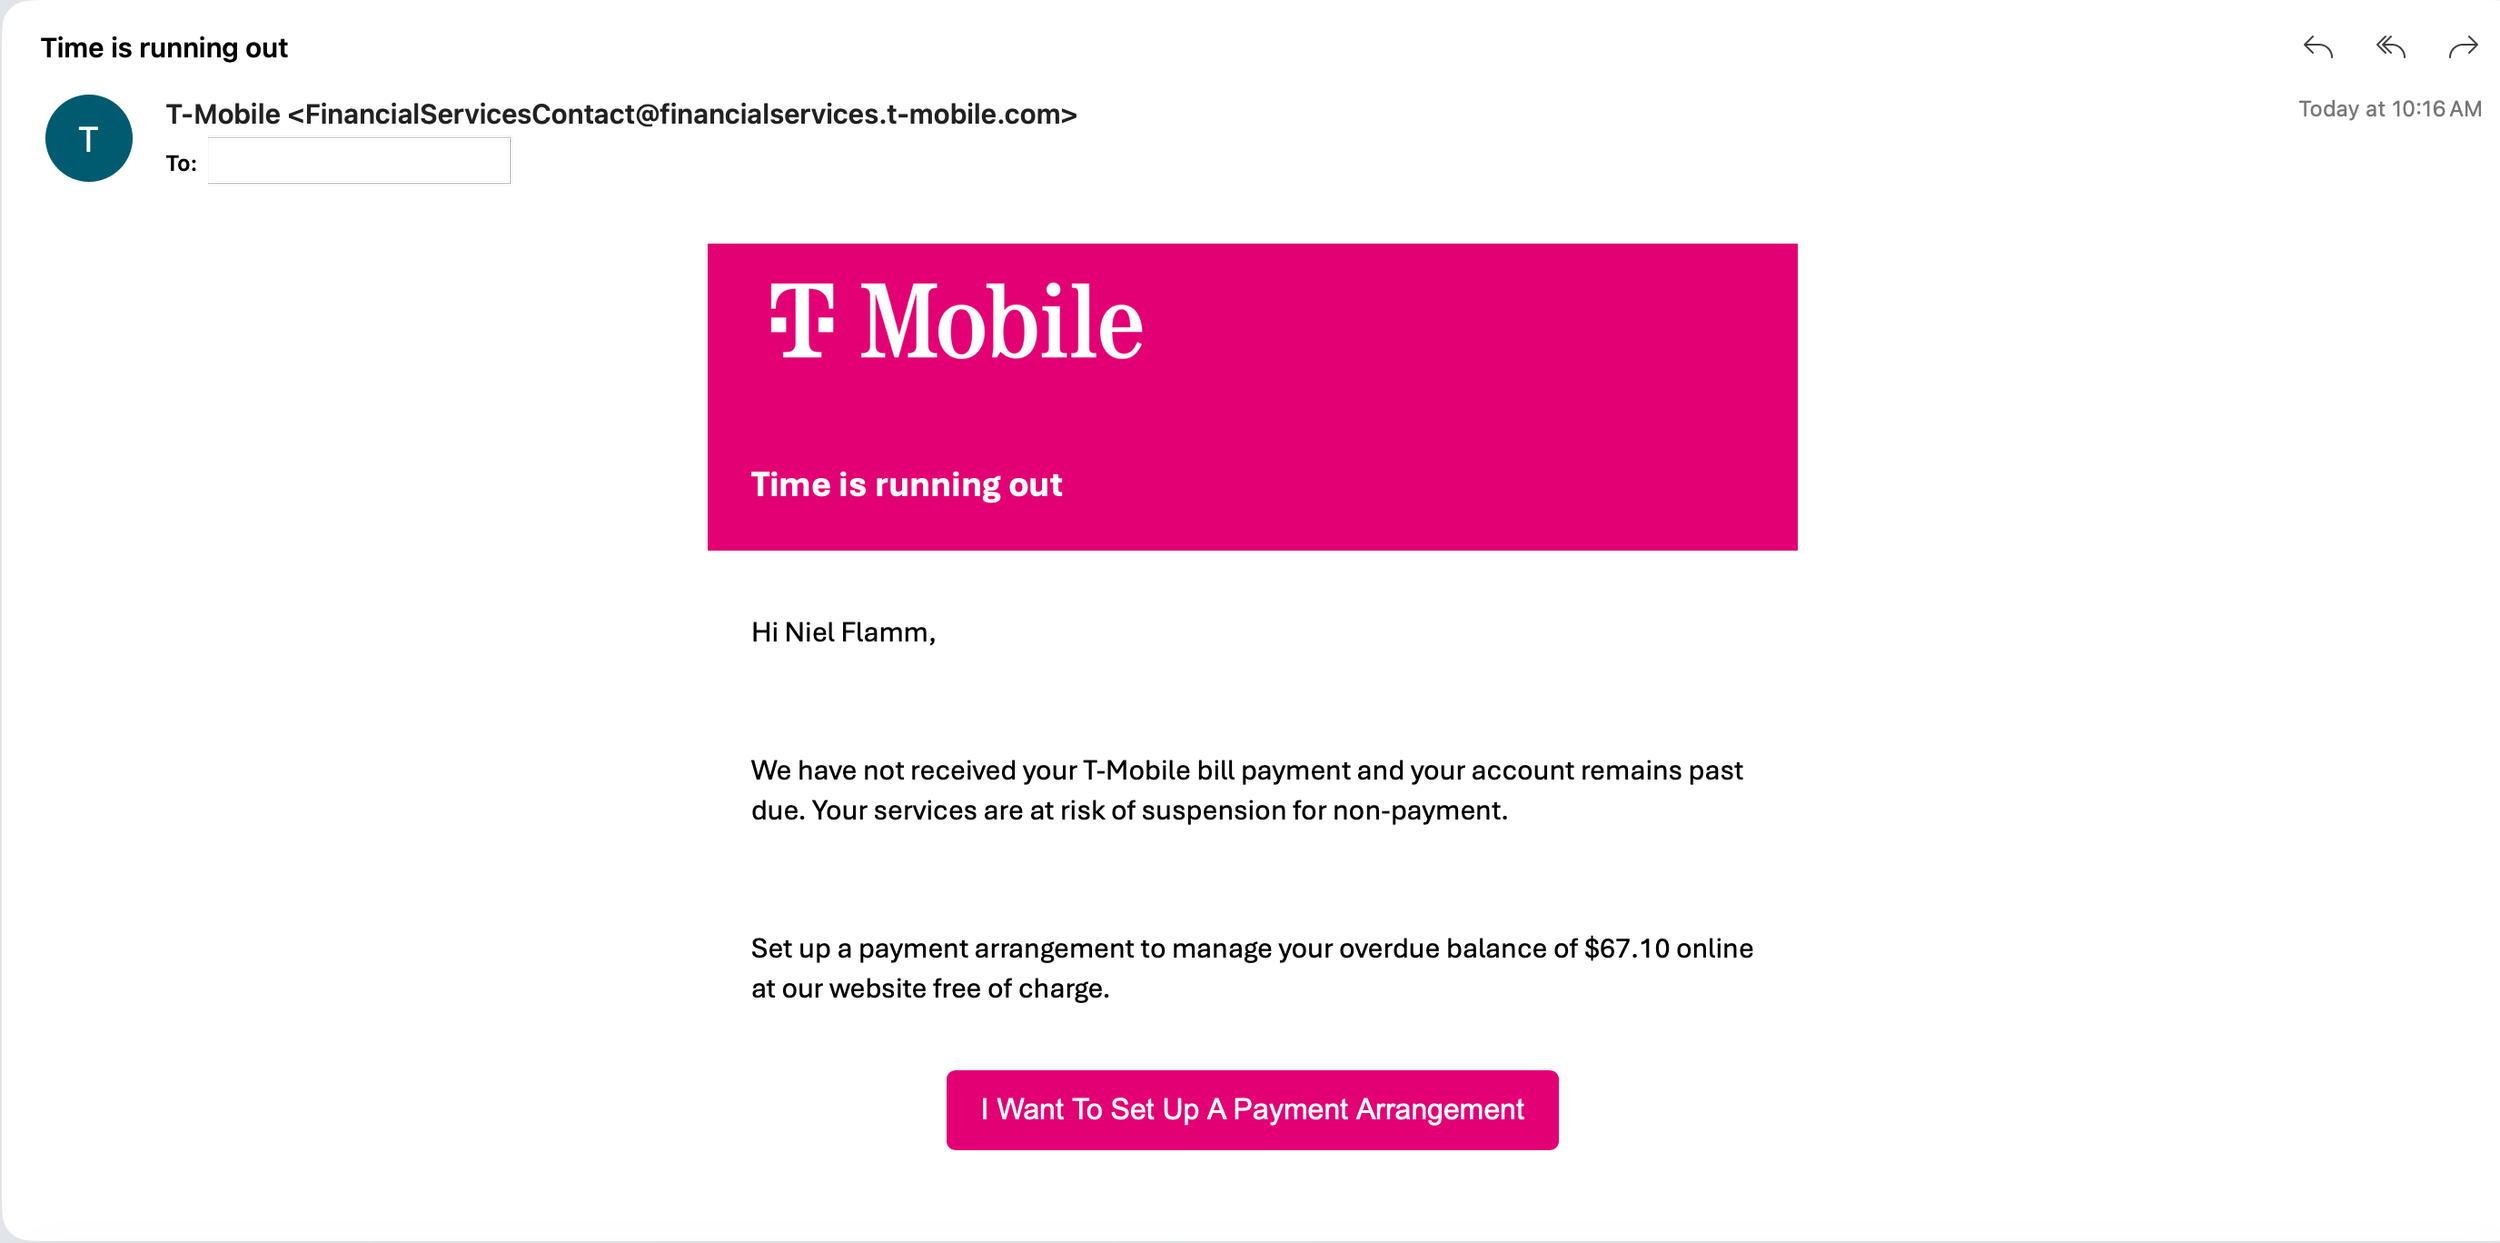
O e-mail tinha a familiar marca T-Mobile em magenta, tratava-me pelo nome e dizia:
“Não recebemos o pagamento da sua fatura da T-Mobile e a sua conta continua em atraso.”
Chegou mesmo a mostrar-me um saldo em atraso específico:
$67.10
Depois veio a ameaça:
O meu serviço corria o risco de ser suspenso por falta de pagamento.
E, por coincidência, logo abaixo estava um grande botão magenta:
“Quero estabelecer um plano de pagamento”
Esta é uma combinação bastante eficaz.
Empresa reconhecida.
O meu nome.
Valor específico em dólares.
Urgência.
Ameaça de perda de serviço.
E uma solução imediata.
Por um instante pensei:
Espera... será que perdi o prazo de pagamento da T-Mobile?
🚩 Então olhei mais de perto
O e-mail parecia bastante legítimo.
Honestamente.
Depois olhei para o remetente:
FinancialServicesContact@financialservices.t-mobile.com
À primeira vista, isto é bastante convincente.
A sigla “T-Mobile” está mesmo ali no endereço.
Mas um endereço de e-mail que pareça legítimo já não me chega.
E, mais importante ainda, percebi que estava prestes a cometer o erro que estes e-mails pretendem incentivar:
Eu estava a usar o e-mail para determinar se era legítimo.
Então parei.
Eu não usei o botão.
Não segui as instruções.
Fui a um lugar em que já confiava.
📲 Abri a aplicação T-Life
Este foi o teste mais fácil de todos.
Em vez de clicar no botão de acordo de pagamento, abri eu próprio a minha aplicação T-Life e verifiquei a minha conta.
Adivinha?
Estou em dia com os pagamentos.
A minha conta não está a apresentar a situação de incumprimento descrita no e-mail.
O meu próximo pagamento vence apenas em 17 de setembro.
Bem, isto é constrangedor.
Aparentemente, a minha conta da T-Mobile esqueceu-se de informar a T-Mobile que a minha conta da T-Mobile está em ordem.
😂
🚨 Este é o tipo de mensagem que me preocupa
Os esquemas mais absurdos não são necessariamente os que mais me preocupam.
São estes.
Aquelas que estão suficientemente próximas.
A identidade visual parece adequada.
A formatação parece profissional.
O valor é plausível.
A situação é plausível.
E as informações do remetente parecem tão convincentes que pode não as examinar com atenção.
Em seguida, acrescentam urgência:
O TEMPO ESTÁ A ESGOTAR
O seu serviço poderá ser suspenso.
Deve dinheiro.
Corrija isso agora.
E aqui está um prático botão.
Esta urgência é importante porque o impulsiona a agir antes mesmo de verificar a informação de forma independente.
🔍 O melhor detetor de burlas não era o e-mail
Eis a lição que daí retirarei.
Não tive de verificar se cada imagem era autêntica.
Não tive de inspecionar o HTML.
Não tive de clicar no botão para ver para onde ia.
E não tive de entrar em contacto com quem enviou a mensagem.
Fui diretamente à conta sobre a qual o e-mail supostamente se referia.
A minha conta real da T-Mobile comprovava isso.
Este é um hábito incrivelmente simples:
Se o seu banco lhe enviar um e-mail sobre um problema, abra você mesmo a aplicação do banco.
Se a Amazon disser que há uma encomenda, abra você mesmo a Amazon.
Se o PayPal indicar que alguém lhe fez uma cobrança, abra você mesmo a conta PayPal.
Se a sua operadora móvel disser que tem o pagamento em atraso, abra você mesmo a aplicação da operadora.
Não utilize a mensagem suspeita para lá chegar.
🧠 E sim, esta quase resultou
Acho que vale a pena admitir isso.
Por vezes, as pessoas falam de esquemas como se apenas pessoas ingénuas ou sem experiência em tecnologia caíssem neles.
Esse é um pensamento perigoso.
Passo uma quantidade absurda de tempo a olhar para estas coisas.
Já escrevi sobre e-mails fraudulentos.
Burlas de recrutamento.
Acessórios misteriosos.
Cobranças de assinatura falsas.
Anúncios de automóveis questionáveis.
E, mesmo assim, este e-mail fez-me parar para refletir:
“Espera... será que já passou da hora?”
É isso que faz uma boa engenharia social.
Isto não significa necessariamente que vai acreditar em algo ridículo.
Dá-lhe algo suficientemente credível para que reaja antes de pensar.
Felizmente, desta vez pensei.
Então verifiquei.
🏡 Seja um bom vizinho
Se tem um pai, amigo, colega de trabalho ou vizinho que possa receber algo deste género, mostre-lhe este truque simples:
Não clique no botão .
Abra a aplicação da empresa ou digite você mesmo o endereço conhecido do site da empresa.
Verifique a conta de forma independente.
Uma verificação de 30 segundos poderia evitar uma dor de cabeça muito maior.
E se alguma vez se sentir tentado a pensar:
“Eu jamais cairia numa armadilha destas.”
Nem eu.
Mas esta chegou perto.
Muito perto.
É por isso que estou a partilhar.
Acompanhe NielFlamm.com/blog para mais investigações de fraudes, e-mails suspeitos e mensagens ocasionais que me fazem olhar duas vezes.

Obrigado pelo seu pedido! O que comprei? Aparentemente, preciso de abrir o anexo misterioso
Ah, este nem se esforça. 😂
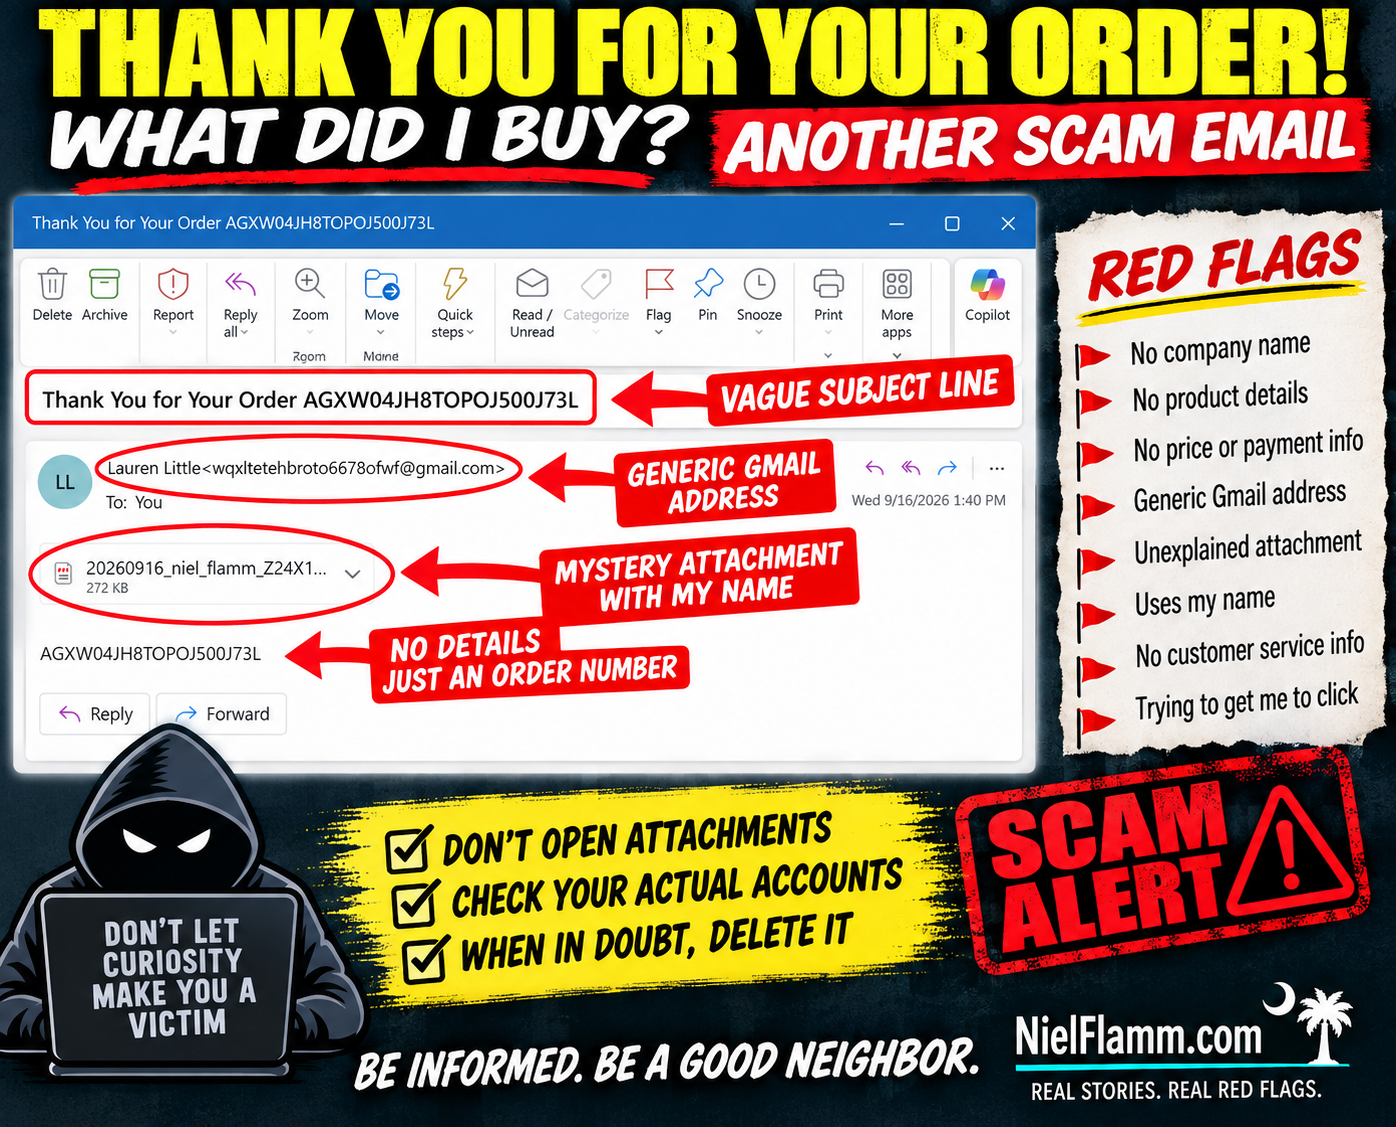
Outro e-mail suspeito chegou à minha caixa de entrada com o assunto:
“Obrigado pelo seu pedido AGXW04JH8TOPOJ500J73L”
Muito obrigado!
Há apenas um pequeno problema.
O QUE PEDI?
O e-mail não me diz nada.
Sem nome de empresa.
Nenhum produto.
Sem preço.
Sem método de pagamento.
Sem informação de envio.
Sem informação de atendimento ao cliente.
Nada.
A remetente é Lauren Little, utilizando um endereço do Gmail que não identifica nenhum comerciante reconhecível.
Mas não se preocupe, deram-me um número de encomenda.
E, mais importante, um anexo misterioso de 272 KB.
Que gesto tão atencioso.
🚩 O anexo É o e-mail
O corpo em si não contém essencialmente nada além do mesmo número de pedido misterioso.
Assim, se quero saber o que supostamente comprei, a tentação é óbvia:
Abra o anexo.
E é exatamente isso que não vou fazer.
Não sei o que está dentro desse ficheiro, porque não o abri. Não vou afirmar que se trata de malware, de um documento malicioso ou de qualquer outra coisa que não tenha verificado.
Eu também não preciso de descobrir.
Um e-mail inesperado de um remetente desconhecido, a informar sobre uma compra não identificada e a enviar um anexo inexplicável, já falhou o meu teste de confiança.
🚩 Aparentemente, os burlões descobriram a personalização
Eis outro pormenor bem pensado.
O nome do ficheiro anexo inclui:
“niel_flamm”
Ahhh.
Eles sabem o meu nome!
Isso muda tudo.
Na verdade, não.
Colocar o meu nome no anexo não aumenta a probabilidade de eu o abrir. Aumenta, sim, a probabilidade de eu o apagar.
A personalização não é prova de legitimidade.
Os nomes, endereços de e-mail e outras informações básicas podem vir de inúmeros locais online.
🧠 A curiosidade é o chamariz
É isso que torna estes e-mails minimalistas interessantes.
Não precisam de uma história elaborada.
Querem eu crie a história:
Será que comprei alguma coisa sem querer?
Alguém usou o meu cartão de crédito?
Quanto me cobraram?
Que empresa é esta?
O que tem este anexo?
E aí está a armadilha.
Em vez de me fornecer informações, o e-mail cria uma lacuna de informação e envia-me um ficheiro que supostamente a preenche.
Não, obrigado.
Se suspeitar de uma compra não autorizada, irei eu próprio verificar as minhas contas bancárias e de cartão de crédito.
Não preciso de abrir um anexo misterioso para saber se gastei dinheiro.
🏡 Não seja passivo. Seja um bom vizinho.
Se receber algo deste género e reconhecer os sinais de alerta, partilhe-os.
Outra pessoa pode ver "Obrigado pelo seu pedido" e entrar em pânico imediatamente.
Antes de abrirem o anexo, diga-lhes:
Verifique primeiro as suas contas financeiras reais.
Por vezes, ser um bom vizinho significa impedir que alguém faça aquele clique curioso.
Porque, por vezes, o acessório mais seguro é aquele que nunca se abre.
Acompanhe NielFlamm.com/blog para mais e-mails suspeitos, ofertas de veículos questionáveis, fraudes de recrutamento e qualquer outra coisa estranha que apareça na minha caixa de entrada.

Outra assinatura de 399,99 dólares? Aparentemente, a Geek Squad está a organizar um evento no Facebook
Tenho outra assinatura cara da qual não tinha conhecimento.
E, mais uma vez, os burlões tiveram a gentileza de me convidar para um evento no Facebook para celebrar.
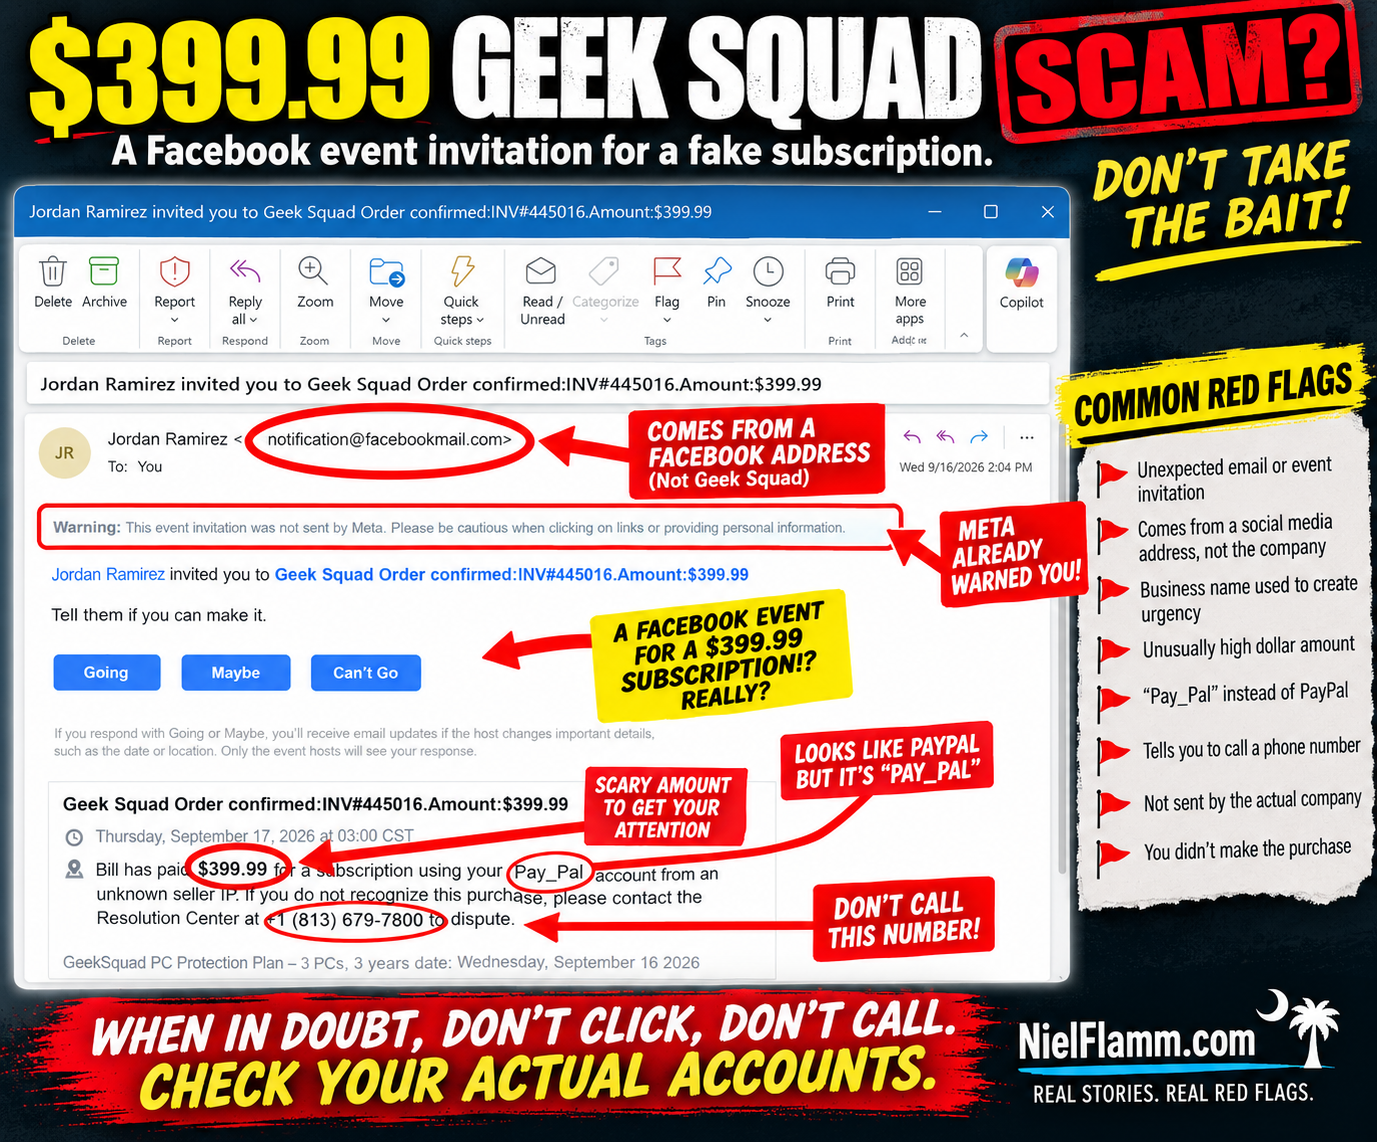
Este e-mail chegou com o assunto:
“Jordan Ramirez convidou-o para a Geek Squad. Encomenda confirmada: INV#445016. Valor: $399,99”
Segundo o convite, supostamente paguei 399,99 dólares por um plano de proteção para PC da Geek Squad.
Há apenas um pequeno problema.
Eu não fiz isso.
E se isto lhe parece familiar, é porque deveria.
🚩 Já não vimos este filme antes?
Recentemente, recebi outro convite para um evento no Facebook alegando que 498,99 dólares por uma subscrição através da minha conta PayPal.
Esta veio de “Agnes V. Burden”
Desta vez temos Jordan Ramirez, da Geek Squad, e $399.99.
Pessoa diferente.
Empresa diferente.
Valores diferentes em dólares.
Mas o argumento é surpreendentemente semelhante.
O convite refere:
"O Bill pagou 399,99 dólares por uma subscrição usando a sua conta PayPal de um vendedor com um endereço IP desconhecido"
Espera.
O Bill está de volta?!
Aparentemente, o Bill tem acesso à minha conta imaginária do PayPal e está a fazer umas compras desenfreadas.
Seria útil sentar-se com o Bill e discutir limites.
🚩 O Facebook está literalmente a avisar-me
Uma das minhas partes favoritas é que o aviso está mesmo ali no topo da mensagem:
“A Meta não enviou este convite para o evento. Tenha cuidado ao clicar em links ou ao fornecer informações pessoais.”
Obrigada, Meta.
Mensagem recebida.
Esta é uma distinção importante porque o remetente apresentado no e-mail é:
Jordan Ramirez <notificação@facebookmail.com>
Alguém pode ver o endereço de e-mail relacionado com o Facebook e assumir que a mensagem em si é fidedigna.
Mas a própria captura de ecrã explica o que está a acontecer.
Jordan Ramirez convidou-me para um evento.
O conteúdo suspeito consta do convite para o evento.
O facto de uma plataforma legítima enviar uma notificação não torna automaticamente legítimo o conteúdo criado por outro utilizador.
🎉 A que horas começa a minha festa Geek Squad?
O convite oferece-me as opções tradicionais do Facebook:
Ida
Talvez
Não posso ir
Vamos ver.
Será que vou participar na minha imaginária comemoração de assinatura da Geek Squad de 399,99 dólares?
Estou mais inclinado para:
Não posso ir.
Tenho planos para essa noite.
Especificamente, não ligue para o número de telefone que consta nesta mensagem.
🚩 E aqui está: o número de telefone
A mensagem diz que se não reconhecer a compra, devo contactar:
“Centro de Resolução”
e fornece, de forma prática, um número de telefone.
Esta é a parte que merece atenção.
O preço assustador de 399,99 dólares chama a sua atenção.
A Geek Squad oferece uma marca reconhecida.
O PayPal acrescenta uma componente financeira.
E o número de telefone oferece uma forma imediata de "resolver" o problema.
É exatamente aí que eu pararia.
Se eu realmente achasse que a Geek Squad me tinha cobrado 399,99 dólares, não ligaria para o número fornecido num evento suspeito do Facebook.
Eu verificaria as minhas contas PayPal, cartão de crédito e bancárias separadamente.
Depois, se necessário, procuraria por conta própria as informações de contacto legítimas da Geek Squad ou da instituição financeira envolvida.
A mensagem suspeita não apresenta nem o problema nem a solução.
🚩 “Pay_Pal” reaparece
Este é outro pormenor que notei em ambas as mensagens.
Não é o PayPal.
PayPal.
O convite anterior para a subscrição de 498,99 dólares utilizava essencialmente a mesma redação.
Agora, este também.
Então vamos comparar.
Mensagem anterior:
Subscrição de US$ 498,99.
Convite para evento no Facebook.
Queixa envolvendo “Pay_Pal”
Endereço IP do vendedor desconhecido.
Número de telefone para contacto.
Mensagem atual:
Subscrição da Geek Squad por 399,99 dólares.
Convite para evento no Facebook.
Queixa envolvendo o “PayPal”
Endereço IP do vendedor desconhecido.
Número de telefone para contacto.
Que coincidência!.
Ou talvez estejamos perante variações do mesmo modelo de engenharia social.
🧠 O golpe não tem realmente a ver com a Geek Squad
Esse é um ponto importante.
O nome da empresa, já conhecido, torna a história credível.
Hoje é a vez da Geek Squad.
Noutro dia, poderia ser PayPal, Norton, McAfee, Amazon, Microsoft ou outra marca conhecida.
O que interessa é a psicologia.
Você vê:
$399.99
A sua reação imediata pode ser:
O QUE COMPREI?!
Então verá:
“Caso não reconheça esta compra, por favor contacte...”
Perfeito!
Existe um número de telefone!
E antes mesmo de verificar se a transação existe mesmo, já está a falar com quem estiver do outro lado da linha.
É por isso que a urgência é tão eficaz.
A mensagem não tem necessariamente de resistir a uma análise cuidadosa.
Basta que aja antes de fazer uma análise cuidada.
🚩 Não ligue para o número para verificar se é legítimo
Parece óbvio quando se fala em voz alta, mas vale a pena repetir.
Se uma mensagem suspeita lhe disser que algo terrível aconteceu e, em seguida, fornecer um número de telefone para resolver o problema:
Não utilize a mensagem suspeita para verificar outra mensagem suspeita.
Contorne-o.
Abra a aplicação PayPal.
Consulte o seu banco.
Verifique o seu cartão de crédito.
Aceda ao site oficial da empresa por conta própria.
Se não houver nenhuma transação de 399,99 dólares em lado nenhum, esta é uma informação importante.
E, caso haja uma transação não autorizada, contacte a instituição financeira utilizando informações verificadas de forma independente — e não o número fornecido na mensagem suspeita.
🏡 Não seja passivo. Seja um bom vizinho.
É por isso que continuo a partilhar isto.
Reconheço o padrão porque tenho documentado estes casos.
Outra pessoa pode não concordar.
Alguém pode ver a Geek Squad, reconhecer o nome e entrar em pânico.
Alguém pode pensar que o seu cônjuge ou filho comprou algo.
Alguém pode preocupar-se com a possibilidade de a sua conta PayPal ter sido pirateada.
E alguém pode ligar imediatamente.
Se vir uma destas, não a apague simplesmente e siga em frente.
Avise alguém.
Mostre aos seus pais.
Mostre aos seus vizinhos.
Mostre isso àquela pessoa que lhe liga sempre quando algo estranho aparece no seu computador.
Denuncie conteúdo suspeito através da plataforma adequada.
Por vezes, ser um bom vizinho significa simplesmente dizer:
“Não ligue para esse número. Primeiro, vamos verificar a sua conta.”
Jordan, terei de recusar
Por isso, muito obrigado, Jordan Ramirez, por me ter convidado para a celebração da minha assinatura imaginária de 399,99 dólares da Geek Squad.
Infelizmente:
Ida? Não.
Talvez? Ainda não.
Não pode ir? É essa mesmo.
E pelos vistos preciso de ter uma conversa séria com o Bill, porque ele continua a comprar subscrições com a minha conta imaginária do PayPal
Acompanhe NielFlamm.com/blog para mais e-mails fraudulentos, recrutadores suspeitos, ofertas de veículos questionáveis e qualquer outro convite estranho que apareça na minha caixa de entrada.

O logótipo da Delta quase me enganou — até eu fazer uma simples pergunta
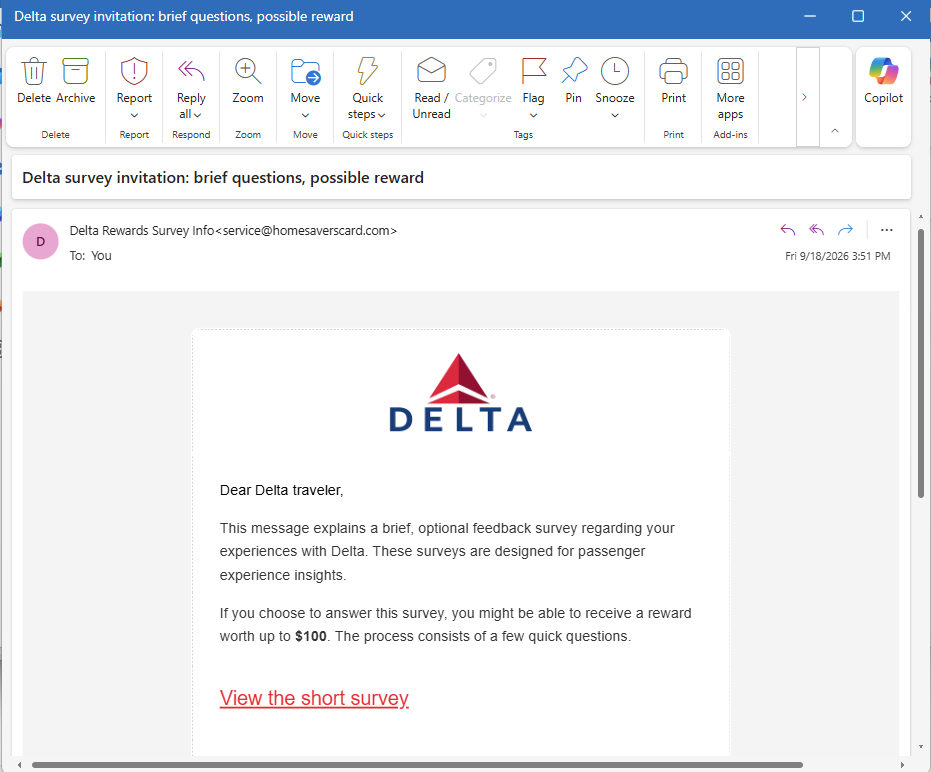
Recebi hoje um e-mail com o assunto:
Convite para inquérito da Delta: perguntas breves, possível recompensa
À primeira vista, não lhe dei grande importância.
O logótipo da Delta estava bem visível no e-mail. A mensagem dirigia-se a mim como um "passageiro da Delta" e dizia que a Delta queria feedback sobre a minha experiência como passageiro.
E perguntou se eu poderia responder a algumas perguntas rápidas.
consiga receber uma recompensa de até 100 dólares."
Certo. Uma sondagem de satisfação do cliente. Já recebi muitas destas.
Então, finalmente, o meu cérebro acompanhou o que os meus olhos viam.
✈️ Espera lá... Quando foi a última vez que voei com a Delta?
Comecei a pensar nisso.
Não tenho voado com a Delta recentemente.
Na verdade, já há muito tempo que não voava com a Delta .
Estou a falar de pelo menos cinco anos.
Então, porque é que a Delta quer, de repente, feedback sobre a minha experiência como passageiro?
Era suposto eu avaliar o espaço para as pernas em relação ao modelo de 2020?
Conte-lhes como eram os pretzels há cinco anos
Foi então que um e-mail que inicialmente parecia rotineiro se tornou muito mais interessante.
🚩 O logótipo não é o remetente
Esta é a parte que considero especialmente importante.
Inicialmente, visualizei o e-mail no meu dispositivo. O remetente aparecia como algo semelhante a:
Informação sobre a pesquisa Delta Rewards
À primeira vista, isto parece plausível.
E num ecrã pequeno, o endereço de e-mail real não ficava imediatamente visível.
Depois cliquei no nome do remetente para ver mais informações.
E...
BAM.
E lá estava:
Olá!.
Não era isto que eu esperava ver em "Informações da Pesquisa Delta Rewards".
O e-mail pode conter o logótipo da Delta.
Pode estar escrito "Viajante do Delta"
Pode ser que fale das minhas “experiências com a Delta”
Mas o nome visível do remetente e o endereço real do remetente são duas informações muito diferentes.
Isto por si só não prova exatamente quem criou a mensagem ou o que aconteceria depois de clicar no link do inquérito. Não cliquei na pesquisa e não vou fingir que sei onde ela vai dar.
Mas isso foi mais do que suficiente para eu parar.
🚩 Depois, o resto do e-mail começou a parecer diferente
Depois de ter questionado o remetente, outros detalhes se destacaram.
O e-mail diz:
“Se optar por responder a este inquérito, poderá receber uma recompensa de até 100 dólares.”
Talvez seja possível?
Até $100?
Dá muito trabalho.
Depois, há o grande vermelho:
“Veja a breve sondagem.”
É essa a ação que o e-mail quer que eu tome.
O logótipo estabelece familiaridade.
A pesquisa dá-me um motivo para clicar.
A possibilidade de uma recompensa de 100 dólares dá-me um incentivo.
E o nome do remetente dá a entender que estou a lidar com algo relacionado com a Delta.
Mas nada disto responde à minha pergunta original:
Porque é que a Delta está a perguntar a alguém que não voa com eles há pelo menos cinco anos sobre a sua experiência como passageiro?
🧠 O contexto pode ser o melhor detetor de burlas que tem
Por isso, reconhecer e-mails suspeitos nem sempre se resume a encontrar uma palavra com um erro ortográfico ou um logótipo mal desenhado.
Por vezes, o maior sinal de alerta é:
A História não faz sentido.
O seu banco enviou-lhe uma mensagem sobre uma conta que não possui.
Uma empresa de entregas entra em contacto consigo a propósito de um pacote que não encomendou.
Um recrutador oferece-lhe um emprego que nunca discutiram.
Um serviço de subscrição envia uma renovação para algo que nunca subscreveu.
Ou uma companhia aérea pergunta sobre uma experiência como passageiro que não teve há anos.
Antes de clicar em qualquer coisa, pergunte:
Este e-mail faz sentido no contexto da minha vida real?
Neste caso, o meu não funcionou.
🔍 Clique no NOME — não no link
Eis outra lição prática.
Nos telemóveis e outros dispositivos, as aplicações de e-mail geralmente priorizam o nome de utilizador em vez de mostrar o endereço completo do remetente de forma destacada.
Que conveniente.
Isto também pode fazer com que uma mensagem questionável pareça mais legítima do que realmente é.
Se algo lhe parecer estranho, não clique no botão do e-mail.
Em vez disso, verifique as informações do remetente.
No meu caso, ao tocar em “Delta Rewards Research Information”, o endereço subjacente foi revelado:
Isto levou alguns segundos.
E estes poucos segundos mudaram completamente a forma como eu via o e-mail.
🏡 Não seja passivo — Seja um bom vizinho
Tenho dito isto em relação aos anúncios de veículos suspeitos que tenho vindo a documentar, e isto também se aplica aos e-mails.
Se notar algo suspeito, não presuma que todos os outros também notarão.
Outra pessoa pode ver o logótipo da Delta e clicar.
Outra pessoa pode ver "recompensa até 100 dólares" e ficar entusiasmada.
Outra pessoa pode não pensar em expandir a informação do remetente.
Então mostre-lhes.
Mostre aos seus amigos e familiares como revelar o endereço real do remetente nos seus dispositivos.
Lembre-lhes que um logótipo é uma imagem, não uma forma de autenticação.
E se tiver dúvidas sobre um inquérito supostamente enviado por uma companhia aérea, banco, retalhista ou outra empresa, não utilize o e-mail para verificar a autenticidade do endereço. Aceda diretamente ao site ou aplicação oficial da empresa.
Por vezes, ser um bom vizinho significa dizer:
“Antes de clicar naquele questionário de 100 dólares, vamos ver quem realmente o enviou.”
Porque, no meu caso, um único toque foi suficiente.
Informação sobre a pesquisa Delta Rewards
tornou-se:
E de repente já não estava minimamente interessado naquela recompensa de 100 dólares.
Acompanhe NielFlamm.com/blog para mais e-mails suspeitos, ofertas de veículos questionáveis, fraudes de recrutamento e tudo o mais que me apareça na caixa de entrada.

Aparentemente, a minha subscrição do PayPal de 498,99 dólares é agora um evento do Facebook
Os burlões estão cada vez mais criativos.
Hoje recebi um e-mail com este assunto maravilhosamente alarmante:
“Agnes V. Burden convidou-o a verificar: O seu pagamento de assinatura no valor de 498,99 dólares foi efetuado.”
Espera.
Comprei uma assinatura?
Por 498,99 dólares?
E a Agnes está a organizar um evento para me falar sobre isso?
Agradeço o convite, Agnes, mas penso que estarei ocupada nesse dia.
🚩 O primeiro sinal de alerta é, na verdade, um aviso gigantesco
Este caso é interessante porque o e-mail parece ter sido gerado pelo sistema de eventos do Facebook, em vez de simplesmente se fazer passar por uma notificação normal do PayPal.
E o Facebook coloca-nos praticamente um aviso:
“Este convite para o evento não foi enviado pela Meta. Tenha cuidado ao clicar em links ou ao fornecer informações pessoais.”
Isto não é exatamente subtil.
O endereço de remetente aparente é notification@facebookmail.com, o que poderá levar alguém a pensar: " Bem, veio do Facebook, por isso deve ser legítimo".
Mas esse é o truque.
A captura de ecrã indica que Agnes V. Burden criou o evento. O próprio evento parece conter a mensagem do golpe.
Esta é uma distinção importante: uma plataforma legítima pode ser utilizada para distribuir conteúdo criado por outra pessoa.
🎉 Está convidado! O seu dinheiro acabou!
O título do evento é:
Aviso: Foi efetuado o pagamento da sua subscrição no valor de 498,99 dólares
De seguida, recebemos o convite habitual do Facebook:
Indo | Talvez | Não posso ir
Estou com dificuldades em escolher a forma ideal de confirmar a presença.
Comparecer: Sim, quero definitivamente assistir ao desaparecimento de 498,99 dólares.
Talvez: Depende. Vai haver comida?
Não posso ir: Desculpe, tenho outra transação fraudulenta às 13h.
Mas chegamos então à descrição do evento em si:
"O Bill pagou 498,99 dólares por uma subscrição usando a sua conta PayPal, de um vendedor com um endereço IP desconhecido"
São tantas as perguntas.
Quem é o Bill?
Porque é que o Bill está a gastar o meu dinheiro?
Porque é que o PayPal se tornou subitamente “Pay_Pal”?
E o que significa exactamente um "IP de vendedor desconhecido" ?
Mas não se preocupe.
Forneceram um número de telefone, o que foi muito conveniente.
🚩 E é esse o ponto
A mensagem diz que, se não reconhecer o vendedor, devo ligar para o número que consta no convite.
Aí está o gancho.
O valor de 498,99 dólares não é necessariamente o objetivo.
O objetivo pode ser fazer-me entrar em pânico com os 498,99 dólares e levar-me a ligar para o número.
A FTC (Federal Trade Commission dos EUA) alerta especificamente para este tipo de fraude de renovação de subscrição. As vítimas recebem notificações alegando que foram cobradas centenas de dólares por uma subscrição e são instruídas a ligar para um número para contestar a cobrança. Ao ligarem, os burlões podem tentar obter informações financeiras, persuadir a vítima a conceder acesso remoto ao computador ou criar um falso problema de "reembolso" que, em última análise, leva a vítima a enviar dinheiro. Conselhos ao Consumidor
Por outras palavras:
A falsa acusação gera o pânico.
O número de telefone dá ao burlão uma porta de entrada.
🚩 Esta versão do evento do Facebook não é exclusiva
Eis o que realmente me chamou a atenção.
Encontrei um relatório surpreendentemente semelhante no rastreador de fraudes do Better Business Bureau, datado de julho de 2026.
O relatório descrevia um convite para um evento no Facebook/Meta que alegava um pagamento de 749,49 dólares via MetaPay, com o mesmo aviso de que o convite não tinha sido enviado pela Meta. O evento instruía o destinatário a ligar para um número de telefone caso o pagamento fosse não autorizado. O BBB classificou o relatório como phishing. Better Business Bureau
Quantidade diferente.
Transação supostamente diferente.
Número de telefone diferente.
Estratégia muito semelhante.
Isto serve como um lembrete útil de que os burlões nem sempre precisam de falsificar todo o sistema de e-mail de uma empresa. Por vezes, podem abusar de funcionalidades legítimas — convites para eventos, convites de calendário, documentos partilhados, comentários ou outras notificações — para que a sua mensagem seja entregue.
💰 Então, o que devo fazer com os meus 498,99 dólares?
Em primeiro lugar, não vou ligar para o número que consta no convite.
Também não estou a clicar em nada no evento para "resolver" a suposta cobrança.
Se estivesse realmente preocupado com a cobrança de 498,99 dólares pelo PayPal, abriria a aplicação ou o site oficial do PayPal e verificaria as minhas transações.
Também verificaria a conta bancária ou de cartão de crédito associada a ele.
A FTC recomenda a mesma abordagem para avisos de assinatura suspeitos: verifique as suas contas bancárias reais e, se precisar de contactar a empresa, utilize informações de contacto que sabe serem legítimas — e não o número de telefone fornecido na mensagem suspeita. Conselho ao Consumidor
E se a transação de 498,99 dólares não estiver lá?
Assim não há nada a reembolsar.
E certamente não há motivo para ligar a Agnes.
🧠 A psicologia é melhor que a gramática
O que torna este golpe potencialmente eficaz não é a ortografia perfeita ou uma história sofisticada.
É o número:
$498.99
É grande o suficiente para causar pânico a alguém.
Não se pára para analisar o “Pay_Pal”.
Não é de admirar que uma transação financeira se tenha tornado um evento do Facebook.
Não se pergunta quem é o Bill.
Você vê:
Acabou de perder US$ 498,99.
Depois:
LIGUE PARA ESTE NÚMERO.
Isto é engenharia social.
O burlão não precisa que acredite em toda a história.
Só precisam que se preocupe o suficiente para tomar a próxima atitude.
🏡 Seja um bom vizinho
Já o disse antes e continuarei a dizê-lo.
Se vir algo deste género, não fique passivo.
Conte aos seus pais.
Conte aos seus avós.
Conte aos seus amigos.
Diga isso ao vizinho que não se sente muito à vontade com a tecnologia.
Partilhe capturas de ecrã.
Denuncie mensagens suspeitas.
A FTC recomenda até que fale com alguém de confiança — um amigo, familiar ou vizinho — quando não tem a certeza se algo é uma fraude. Esta segunda opinião pode interromper o pânico do qual dependem estes esquemas. Conselho ao Consumidor
Pode reconhecer isso como algo suspeito imediatamente.
Outra pessoa pode ver 498,99 dólares e pensar que o seu dinheiro está a desaparecer.
Por vezes, ser um bom vizinho significa simplesmente dizer:
“Não ligue para esse número. Primeiro, vamos verificar a sua conta.”
Agnes, terei de recusar
Por isso, Agnes V. Burden, obrigada por me ter convidado para a celebração da minha assinatura imaginária de 498,99 dólares.
Infelizmente:
Ida? Não.
Talvez? Não.
Não pode ir? Sem problemas.
E definitivamente não vou ligar para o seu número de telefone.
Acompanhe NielFlamm.com/blog para mais e-mails fraudulentos, ofertas duvidosas de automóveis no TikTok, recrutadores suspeitos e qualquer outra parvoíce criativa que apareça na minha caixa de entrada.